どうも おかしん です。
最近とあるお客様から「フィッシング訓練をやるとき、従業員に事前に知らせるべきでしょうか」といった趣旨の質問を受けました。
「予告したらみんな警戒する。それでは訓練にならない」という考えには、納得できる部分があります。普段どおりに仕事をしているとき、不審なメールにどう対応するかを確かめたいなら、具体的な配信日時や内容を伏せる理由はあります。
「訓練」というものは、基本的には「事が起こった時に取るべきベストな行動」というものが定められており、それが滞りなく行われるように練習することです。
「フィッシング訓練」も同じです。取るべき行動が示されていなければ、教えた行動を実践する訓練ではなく、現状を測るテストになります。訓練をしたいのであれば、模範的な行動は示す必要があります。
フィッシング訓練も、教える→実践する→課題を直すという流れで組み立てます。取るべき行動を教え、実際にできるかを確かめ、できなかった理由に合わせて教育や手順を直す。メールを送って結果を集計するところまでで終わらせず、次の訓練につなげます。
私は、報告方法は先に教え、個々の訓練メールを予告するかは目的に応じて決める進め方をおすすめします。
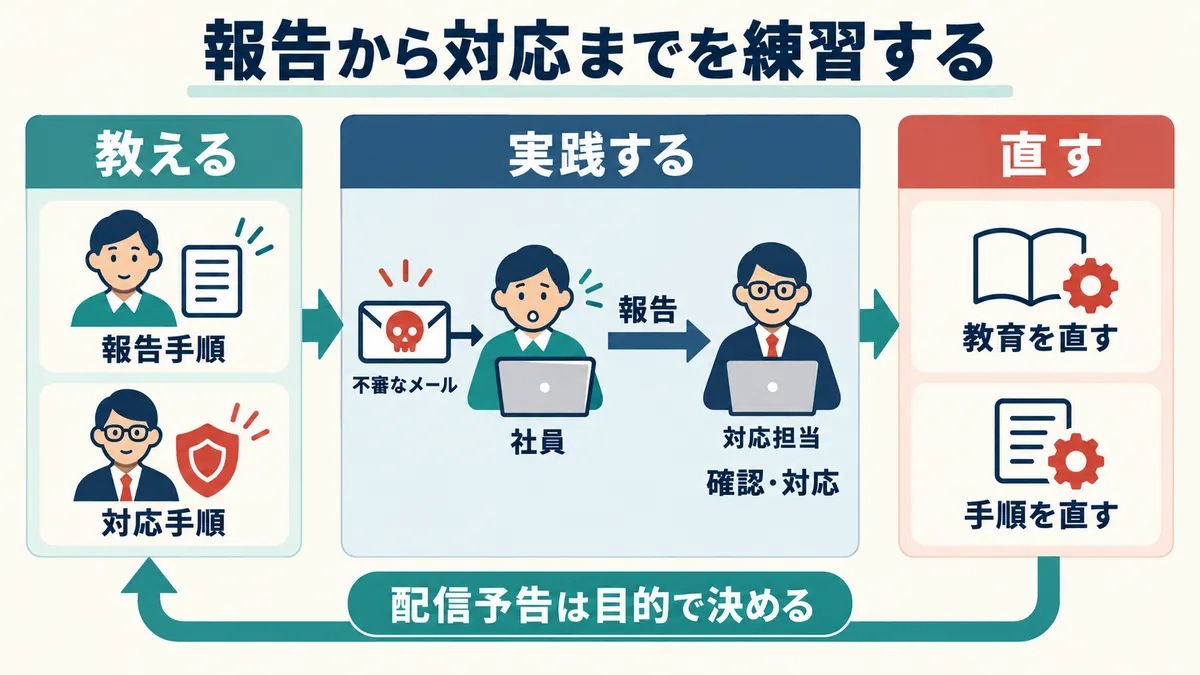
「告知する」の中身を分ける
英国のNational Cyber Security Centre(NCSC)のフィッシング対策ガイダンスには、利用者がインシデントの報告方法をあらかじめ理解しているようにする、と記載されています。
事前に知らせる情報は、次の3つに分けられます。
| 知らせること | 私のおすすめ |
|---|---|
| 不審なメールの報告方法、クリックした後の連絡先 | 訓練の有無にかかわらず周知する |
| 訓練の実施方針、目的、結果の扱い | 取り組みの方針として説明する |
| 今回の配信日時、差出人、メールの内容 | 目的に応じて予告する範囲を決める |
たとえば、年間の教育方針として訓練を行うことは伝え、個々の配信日時や内容は伏せる、という組み合わせもできます。
まず、取るべき行動を教える
不審なメールを受け取ったとき、誰に、どの方法で、何を伝えるのかを示します。判断に迷う場合も相談してよいことや、通常の連絡手段が使えない場合の連絡先も伝えておきます。
説明だけで分かりにくければ、練習用のメールを使って、報告から担当者の返答までを試してもらいます。予告されていても、手順を使う練習にはなります。
クリックした後の連絡方法も必要です。リンクを開いた後で不審だと感じたら報告し、入力などの操作をした場合は、何をしたかも伝えてもらいます。
NCSCの報告文化に関する記載でも、処罰や非難を避け、クリックした後も申し出られるよう支えることが求められています。
報告を受ける担当者にも、何を確認し、誰に連絡するかを示しておきます。従業員が報告しても、受け付けた側が動けなければ対応は進みません。
すでに手順が周知されているなら、毎回同じ説明をする必要はありません。新しい従業員や、変更した手順に必要な説明を補います。
教えた行動を実践できるか確かめる
手順を教えた後、通常業務の中で対応できるかを確かめるなら、具体的な配信を予告しない方法が使えます。不審な依頼に気づき、報告や相談ができるかを見ます。
同僚同士で「このメールは怪しい」と声をかけた場合も、個人が見抜けたかという評価と、組織で注意を共有できたかという評価では、扱いが変わります。何を確かめたいのかは、実施前に決めておきます。
報告を受けた担当者の確認、対応判断、報告者への返答まで試すなら、訓練の範囲も事前に決めておきます。本番のアカウント停止などを実行するのか、判断の確認までにするのかを揃えておく必要があります。
教育前の現状を知りたい場合は?
何も教えずに実施して、今の状態を測る目的も考えられます。ただし、その結果には、報告手順を知らないことも影響します。
報告がなかった人に、気づかなかったのか、気づいたけれど方法が分からなかったのかを聞き、教育や手順を整える材料にします。従業員の注意力だけを評価するテストにはできません。
結果から課題を見つけ、直す
クリック率が下がっただけでは、教育の成果とは判断できません。前回は業務で届きそうな請求書、今回は仕事と関係のない景品の案内なら、メールの見抜きやすさが違います。
米国のNational Institute of Standards and Technology(NIST)のNIST Phish Scale User Guide(NIST TN 2276)も、メール自体の不審な特徴と、対象者の業務や状況に筋書きがどれだけ合っているかから、見抜く難しさを評価しています。結果を比べるときは、配信内容、対象者、事前教育、告知範囲をあわせて記録しておきます。
クリックの有無に加えて、報告できたか、クリック後にも連絡できたか、受け付けた担当者が対応を始められたかを見ます。できなかった行動があれば、理由を聞いて直します。
- 報告先が分からなかったなら、連絡先の案内を見つけやすくする。
- 何を伝えるか分からなかったなら、必要な情報を示して練習する。
- クリック後に言い出しにくかったなら、結果の扱いや受付担当者の返答を見直す。
- 報告が届いても対応できなかったなら、担当や引き継ぎの手順を整える。
たとえば、報告が担当者の個人メールボックスに届き、その人が休暇中で確認が遅れたなら、改善するのは受付体制です。従業員に同じ教材をもう一度配っても、この課題は解決しません。
不審な依頼に気づくのが難しかった場合は、業務手順も見直せます。振込先の変更をメールだけで受け付けているなら、既知の連絡先で確認する手順を整える、といった対応です。
直した後は、その部分を次の訓練で確かめます。報告方法を教え直したなら報告できるか、引き継ぎを変えたなら担当者が不在でも対応できるか。訓練の結果を、次に練習する行動につなげていきます。
まとめ:インシデントが起きたときに動けるようにする
ランサム攻撃や情報漏えいなど、企業の被害が続いています。情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」でも、組織向けの脅威として「ランサム攻撃による被害」や「機密情報を狙った標的型攻撃」が挙げられています。攻撃を防ぐ対策とあわせて、異変に気づいた人が連絡し、組織が対応を始められるように備えておきたいです。
フィッシング訓練は、その入口として取り組めます。報告方法を先に教えたうえで、普段の仕事の中で使えるかを確かめる。その目的なら、個々の配信日時や内容を伏せて実施できます。
そこから、報告を受けた後の確認、担当者への引き継ぎ、対応の判断まで、訓練する範囲を広げていく。まずは自社で起こりそうな場面を一つ選び、従業員と対応担当者が、それぞれ何をするかを決めて試すところからでよいと思います。
手順書に書いてあっても、実際にやってみると連絡先が見つからなかったり、担当者が不在で止まったりします。そうした課題を被害が出る前に見つけて直せることに、インシデント訓練の価値があります。