はじめに
こんにちは!kenkenです。
気づけば11月、クラウドネイティブでは下半期が始まりました。上半期の振り返りを元に、New kenkenとして日々業務に取り組んでいます。
前回はネットワークと通信まわりの略語を整理しました。今回も同じ棚の続きで、通信や端末で起きたことに「気づく」「動く」ための言葉を扱います。
「EDRは入れたんですけど、アラートが多すぎて、正直全部は見切れていないんです」「SOCを契約しているので、何かあれば連絡が来るはずです」「ログはSIEMに集めています。ただ、その先の対応はまだ手作業で」
このあたりの会話では、見張る仕組みの名前・集めて動かす仕組みの名前・それを担う体制の名前が、同じ調子で並びます。どれも「検知」や「対応」に関わる言葉なので、聞いているだけでは、どれが何を担当しているのか分かりませんでした。
今回はその検知・対応まわりで出てくる言葉を5つ(EDR/SIEM/SOAR/SOC/MDR)、それぞれ「何か」から自分の言葉で整理します。前回と同じく、会議やドキュメントで出てきたときの手がかりになれば、という記事です。
読む順番として、以下の「役割」で並べると見通しが良くなります。
- 端末を見張る → EDR(パソコンやサーバーの上で起きていることから、怪しい動きを見つける)
- 記録を集めて、対応を動かす → SIEM・SOAR(あちこちの記録を1か所に集め、決めた手順で対応を進める)
- 検知と対応を担う → SOC・MDR(仕組みが出したアラートを、実際に見て判断し、動く体制)
5つの言葉の関係を1枚にまとめると、次のようになります。
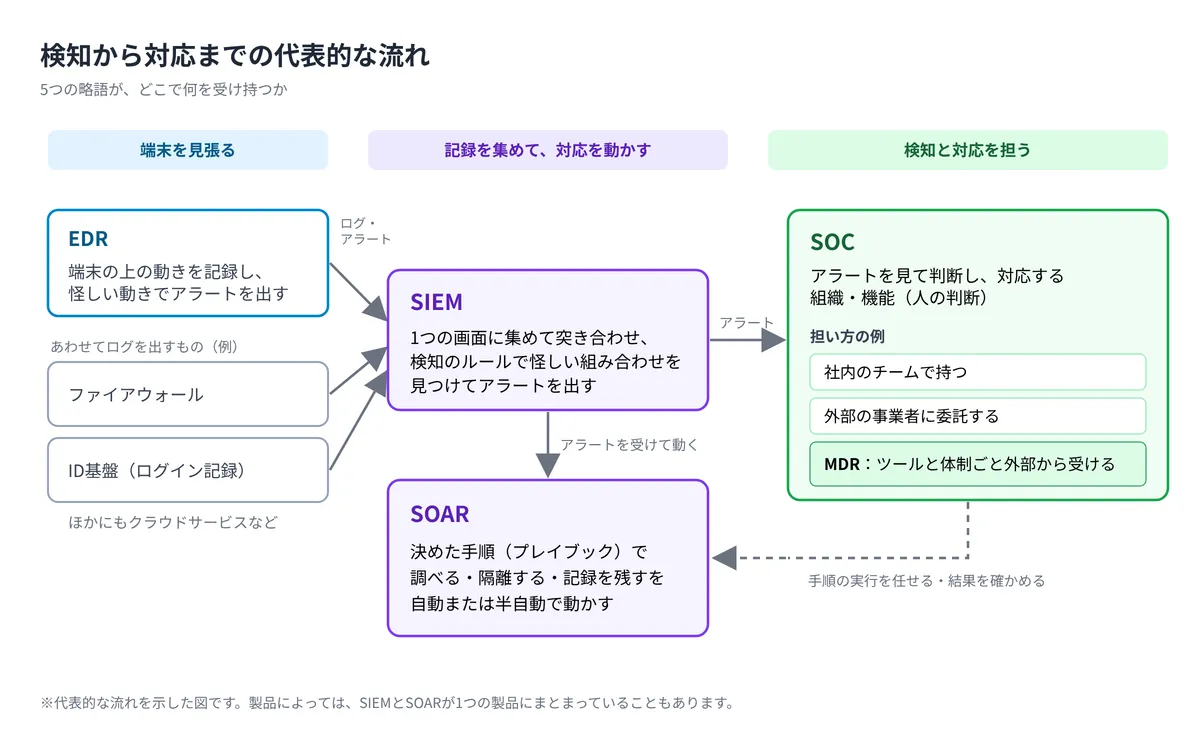
それでは、1つずつ見ていきます。
前提用語
略語に入る前に、後の説明で使う言葉を3つだけ押さえておきます。
- ログ
- システムや機器が「いつ、誰が、何をしたか」を書き残した記録のこと。ログイン、ファイルの操作、通信の送受信など、さまざまなものが記録されます。
- 検知や対応の仕組みは、ほぼすべてこのログを材料にして動いています。何も記録されていなければ、あとから何が起きたかを確かめる手段がありません。
- なかでも、誰がいつシステムにアクセスし、どんな操作をしたかを時系列で残したものを監査ログ(Auditログ)と呼びます(NIST用語集)。監査への対応や、インシデントのあとに「誰が何をしたか」を確かめる場面で出てくる言葉です。
- アラート
- アラートは、仕組みが「怪しい」と判断したときに出す通知のことです。
- 怪しいと判断されたものが、実際には問題のない通常の操作だった、ということもよく起きます。これを誤検知と呼びます。誤検知が多いと、本当に危ないアラートが埋もれてしまいます。冒頭の「アラートが多すぎて見切れていない」は、まさにこの状態です。
- インシデント
- セキュリティ上の問題が起きた、または起きかけている事態のこと。セキュリティポリシーや利用規程などに違反している、あるいは違反が差し迫っている状態を指します(NIST SP 800-94)。
- この記事の「検知」はインシデントの兆候に気づくこと、「対応」は気づいたあとに被害を止めて元に戻すこと、と捉えてください。
端末を見張る:EDR
最初は、パソコンやサーバーといった端末そのものを見張る仕組みです。
- EDR(Endpoint Detection and Response、エンドポイント検知・対応)
- エンドポイント(パソコン・サーバー・スマートフォンなど、ネットワークの末端につながる端末)の上で起きている動きを記録し続け、怪しい動きを見つけて、調査と対応を支える仕組みです。既知・未知の攻撃から端末を守る製品の中で、防御をすり抜けたインシデントを調査・修復するための道具を受け持ちます(Gartner Peer Insights)。
- 出てくる場面:ランサムウェア対策の見直しや、アンチウイルスだけで足りるかを検討するとき、端末のセキュリティ製品を選ぶときに登場します。「EDRは入れたけれど、出てきたアラートを誰が見るのか」という運用体制の話とセットで出てくることも多い言葉です。
- 「誰が見るのか」の側の言葉は、後半のSOC・MDRで扱います。
⚠️ 混同しやすい語:EDR と アンチウイルス
| 語 | 機能するタイミング | 対象 | 主な役割 |
|---|---|---|---|
| アンチウイルス | ファイルを受け取る・開く・実行するときと、定期的なスキャンのとき | マルウェア | マルウェア(悪意のあるプログラム)を見つけて、感染を防ぐ・封じ込める |
| EDR | 常に(動きを記録し続け、防御をすり抜けた脅威に気づく) | 端末の上で起きる怪しい動き全般 | 端末上の動きを記録し続け、怪しい動きの検知と、何が起きたかの調査・対応を支える |
アンチウイルスは、主な種類のマルウェアを見つけて、インシデントを防止・封じ込めるために監視するプログラムです(NIST用語集)。実際の製品では両方がまとめて提供されていることも多いので、会話では「どちらの役割の話をしているか」を聞き分けるのが実用的です。
記録を集めて、対応を動かす:SIEM・SOAR
EDRのような仕組みは、それぞれが自分の持ち場でアラートを出します。次は、そのアラートやログを1か所に集める仕組みと、集めたあとの対応を進める仕組みです。
- SIEM(シーム、Security Information and Event Management、セキュリティ情報・イベント管理)
- 情報システムを構成するさまざまな機器やサービスからセキュリティに関するデータを集め、1つの画面で、対応につなげられる情報として示す仕組みです(NIST用語集)。社内とクラウドの両方からデータを集める記録の基盤で、あらかじめ用意した検知のルール(複数のログの組み合わせを見る相関分析など)を利用者が作成・変更でき、ほぼリアルタイムで監視してアラートを出す機能も備えます(Gartner Peer Insights)。怪しい組み合わせを見つけてアラートを出すところまでは仕組みが担い、アラートを調べて判断するのは人(後半のSOCなど)、という分担です。
- ログを、ファイアウォール、EDR、ID基盤のログイン記録などから収集し、まとめて表示します。別々の場所で起きた出来事を突き合わせることで、単独では見えない攻撃の流れを見つけられるようにします。
- 出てくる場面:ログの保管や監査への対応、インシデントが起きたあとの調査で登場します。冒頭の「ログはSIEMに集めています」は、集めて見つけるところまではできている、という状態を表しています。
- クラウドネイティブがSIEMに集まったアラートを日々どう見ているかは、お世話会の記事に具体例があります。
- SOAR(ソアー、Security Orchestration, Automation and Response、セキュリティのオーケストレーション・自動化・対応)
- インシデント対応・オーケストレーション・自動化・脅威インテリジェンスの管理を、1つのプラットフォームで組み合わせた仕組みです(Gartner Peer Insights)。
- オーケストレーションは、複数のツールを連携させて一連の作業として動かすことです。あらかじめ決めた手順(プレイブックと呼ばれます)に沿って、たとえば「アラートの内容を調べる」「該当する端末を隔離する」「対応の記録を残す」といった作業を自動で、または半自動で進めます(Microsoft Learn)。
- 出てくる場面:アラートの量に人の手が追いつかないときや、毎回同じ手順になる初動対応を効率化したいときに登場します。冒頭の「その先の対応はまだ手作業」は、SOARが話題に上がる手前の状態です。
⚠️ 混同しやすい語:SIEM と SOAR
| 語 | 担当 |
|---|---|
| SIEM | あちこちのログやアラートを集めて、突き合わせ、怪しい動きを見つける |
| SOAR | アラートを受けたあとの対応を、決めた手順で動かす |
集める側と動かす側、という分担で捉えると整理しやすい2つです。ただ、製品の上では境目が近づいています。Gartnerは、SOAR製品をSIEMの製品カテゴリに統合しようとしており(Gartner Peer Insights)、SIEMに求める機能にも、手動・自動の対応の支援を含めています(Gartner Peer Insights)。製品でも、たとえばGoogle Security Operationsは、SIEMとSOARを一つの環境で提供すると説明しています(Google Cloud)。Microsoft Sentinelも、SIEMの製品でありながら、プレイブックによる対応の自動化を同じ製品の機能として持っています(Microsoft Learn)。そのため、両方の言葉が出てきたときは、集めて見つけるところと、動かすところを、それぞれ何が受け持っているかを確かめると、話の範囲がはっきりします。
検知と対応を担う:SOC・MDR
ここまでは「仕組み」の名前でした。最後は、その仕組みが出したアラートを実際に見て、判断し、動く「体制」の名前です。
- SOC(ソック、Security Operations Center、セキュリティオペレーションセンター)
- セキュリティの監視と、インシデントへの対応を担う組織や機能のことです。社内にチームとして置く場合もあれば、外部の事業者に委託する場合もあります(NIST SP 800-61r3)。
- 出てくる場面:「アラートを誰が見るのか」という運用体制の話や、監視の委託先を決める場面で登場します。冒頭の「SOCを契約している」は、外部のSOCサービスを使っている状態です。どこまで(通知まで、初動対応まで、など)を任せているかは契約によって違うので、会話では範囲を確かめるのが確実です。
- MDR(Managed Detection and Response、マネージド検知・対応)
- SOCの機能を遠隔で提供するサービスです。事業者が用意したツールと専門家の体制で、脅威の検知から対応までを引き受けます(Gartner Peer Insights)。
- 出てくる場面:EDRを入れたものの、アラートを見て判断する人や時間を社内で確保しにくいときに登場します。
⚠️ 混同しやすい語:SOC と MDR
| 語 | 何を指すか |
|---|---|
| SOC | 監視と対応を担う組織・機能の名前。社内にも社外にも置ける |
| MDR | その機能を、事業者のツールと体制ごと外部から受けるサービスの名前。通知にとどまらず、封じ込めなどの対応まで含むのが特徴 |
SOCは「誰が担うか」の名前、MDRは「どういう形で受けるか」の名前、と捉えると整理しやすくなります。両方の言葉が同じ会話に出てきたときは、社内の体制の話をしているのか、外部に任せている範囲の話をしているのかを確かめると、話がかみ合います。
まとめ:5語のおさらい
検知・対応まわりでよく出る言葉を、1行ずつでおさらいします。困ったときはここだけ見返せば大丈夫です。
- EDR:端末上の動きを記録し続け、怪しい動きの検知と調査・対応を支える仕組み
- SIEM:あちこちのログやアラートを1か所に集めて突き合わせ、怪しい動きを見つける仕組み
- SOAR:アラートを受けたあとの対応を、決めた手順に沿って自動化する仕組み
- SOC:セキュリティの監視とインシデント対応を担う組織・機能
- MDR:SOCの機能を、事業者のツールと体制ごと外部から受けるサービス
とくに紛らわしい定番ペアだけ、区別を添えておきます。
アンチウイルス ↔ EDR = マルウェアを見つけて止める ↔ すり抜けた動きに気づいて追える
SIEM ↔ SOAR = 集めて見つける ↔ 決めた手順で動かす
SOC ↔ MDR = 担う組織・機能 ↔ それを外部から受けるサービス
ここが分かれば、監視やインシデント対応の会話でつまずくことはかなり減ります。
このシリーズについて
この連載では、ID・セキュリティの略語を「守る対象」で3つの棚に分けて、順に整理していきます。今回は、Ⅱの「検知と対応」の回でした。
| 棚 | 守る対象 | 扱う回 |
|---|---|---|
| Ⅰ. ID・アクセス管理 | 人と権限 | 認証の基礎・アクセス・権限 |
| Ⅱ. ネットワーク防御・境界/検知 | 通信と侵入 | ネットワークと通信・検知と対応(本記事) |
| Ⅲ. クラウド/デバイス統制 | 環境と端末 | 今後の回 |
本記事の定義は、各標準・公式資料(NIST SP 800-94(インシデント・IDS・IPS)、NIST用語集(監査ログ)、NIST用語集(アンチウイルス)、NIST用語集(SIEM)、Gartner Peer Insights(Endpoint Protection)、Gartner Peer Insights(SIEM)、Gartner Peer Insights(SOAR)、Google Cloud(Google Security Operations)、Microsoft Learn(Microsoft Sentinel)、Microsoft Learn(Sentinelのプレイブック)、NIST SP 800-61r3(SOC)、Gartner Peer Insights(MDR)、Gartner Peer Insights(XDR) ほか)に基づいています。