はじめに
こんにちは! クラウドネイティブ Identity チームのkaitoです。
最近仕事の中で、当たり前だけど大事だと感じたことがありました。今回はそれを記事にします。
私は前職でインフラ/サーバーエンジニアをしていました。AD でユーザーを作るとき、私の頭の中では「ログオン名=そのユーザー」でした。sAMAccountName や userPrincipalName(UPN)を決めれば、ユーザーを作ったことになる。ほかのシステムとユーザーを紐づけるときも、UPN をキーにするのが自然だと思っていました。
でも UPN は、結婚による改姓や異動、合併などで変わります。UPN をキーにしているアプリでは、UPN が変わったとたんにユーザーの紐づけが外れ、同じ人のアカウントがもう1つ作られることもあります。
今回の結論です。
この記事では、公式ドキュメントをもとに、次の3つを整理します。
- UPN はどんな理由で変わるのか
- UPN でユーザーを紐づけると、何が壊れるのか
- 代わりに使う「変わらない ID」(AD の
objectGUID、Microsoft Entra Connect の sourceAnchor、Entra ID のオブジェクト ID)は、それぞれ何と何をつなぐ値なのか
Microsoft の AD と Entra ID を例にしています。紐づけのキーに変わらない ID を使うという考え方はほかの IdP でも同じですが、具体的な値の名前や仕様は、製品ごとに公式ドキュメントで確認してください。
AD やサーバーの運用経験はあるけれど、クラウドの ID 管理はこれから、という方を想定しています。読み終えたときに、アプリ連携や同期を設計する場面で「紐づけのキーに何を選ぶか」を判断できるようになることを目指します。
UPN は、思ったより変わる
まず、UPN がどれくらい変わるものなのかを確認しておきます。
Microsoft Learn には、UPN の変更を計画するためのドキュメントがあります。そこでは、ユーザーの主なメールアドレスが変わるときは、UPN も変えることが推奨されています。メールアドレスが変わる主な理由としては、次の4つが挙げられています。
- 従業員の氏名の変更
- 従業員の異動
- 組織再編にともなうサフィックス(@ より後ろ)の変更
- 合併や買収
どれも、情シスの方なら「あるある」と感じるのではないでしょうか。UPN は、人の名前や所属といった変わりうるものから作られています。だから、UPN も変わります。
UPN でユーザーを紐づけると、何が壊れるか
では、変わりうる UPN をキーにしてユーザーを紐づけていると、どうなるのでしょうか。架空の例で考えてみます。
佐藤 花子さんは、ある SaaS にhanako.sato@example.comでサインインしています。SaaS 側では、この UPN をキーにして、花子さんのプロファイルと「承認者」のロールを保存しています。 花子さんが結婚して姓が鈴木に変わり、UPN がhanako.suzuki@example.comになりました。次に SaaS にサインインすると、SaaS は新しい UPN のユーザーを見つけられず、初めてのサインインとみなして新しいプロファイルを作ります。新しいプロファイルには「承認者」のロールがありません。
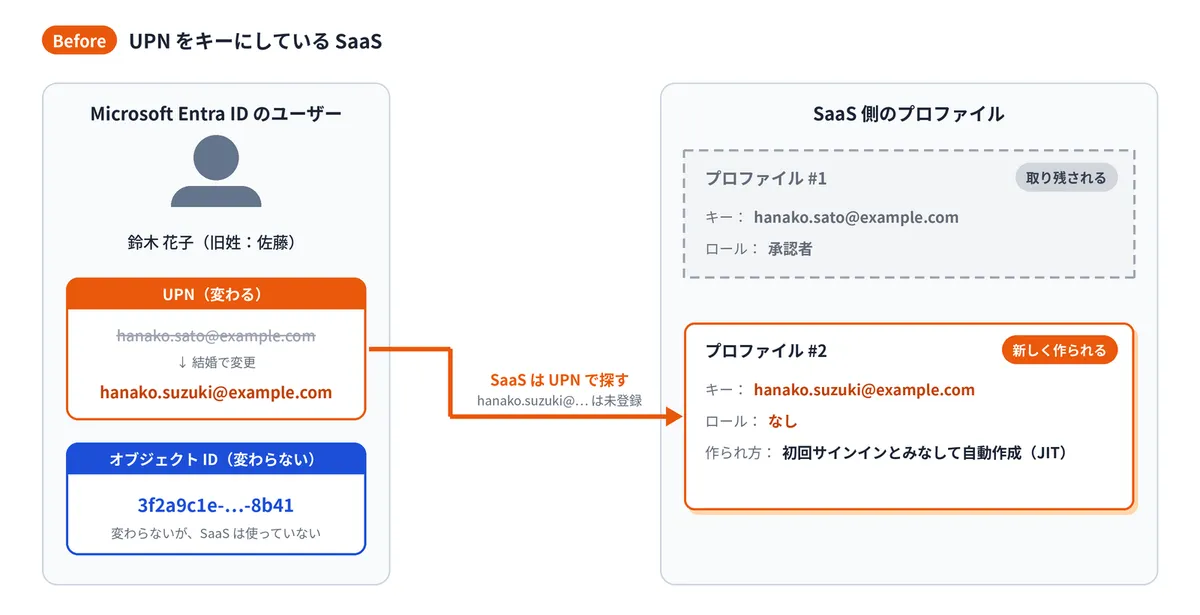
図1 UPN をキーにしていると、UPN が変わったときに別のプロファイルが作られてしまう
これは架空の例ですが、公式ドキュメントにある既知の問題をもとにしています。Microsoft Learn の UPN 変更に関するドキュメントには、SaaS や業務アプリケーションの既知の問題が載っています。こうしたアプリケーションは、UPN を使ってユーザーを探し、ロールなどのプロファイル情報を保存していることが多い、とされています。そのため UPN を変えると、Entra ID のユーザーと、アプリケーション側のプロファイルの関係が壊れることがあるのです。
初回のサインイン時にプロファイルを作る方式を、JIT(Just-In-Time)プロビジョニングと呼びます。この方式のアプリケーションは、UPN が変わった人に対して、新しいプロファイルを作ってしまうことがあります。そうなると、アプリケーションの管理者が手で関係を直すことになります。
このドキュメントでは、回避策として、自動プロビジョニングで UPN の変更をアプリケーションに伝える方法が紹介されています。自動プロビジョニングは、Entra ID からアプリケーションへ、ユーザーの作成・変更・削除を自動で反映する仕組みです。対応しているクラウドアプリケーションで使えるほか、自社で開発したアプリケーションでも、SCIM という標準の仕様に対応させれば使えるようになります。
このドキュメントには、ほかにも Microsoft Authenticator やデバイスまわりの既知の問題がまとめられているので、UPN の変更を控えている方は一読をおすすめします。
変わらない ID は、最初から用意されている
インフラ時代の感覚で並べると、UPN はサーバーのホスト名に近いと思います。
| インフラ(サーバー) | ID 管理(ユーザー) | |
|---|---|---|
| 人に見せる名前 | ホスト名 | UPN |
| 名前が変わるきっかけ | 役割や設置場所が変わる | 氏名の変更、異動、組織再編、合併 |
| 物や人を特定する番号 | 資産管理の番号 | objectGUID、オブジェクト ID など |
| 番号が変わるとき | 廃棄するまで変えない | 原則として変えない(範囲は注意点の章で) |
人に見せる名前と、物を特定する番号を、私たちは昔から分けていたわけです。では、AD や Entra ID には「資産管理の番号」にあたるものがあるのでしょうか。あります。しかも、最初から用意されています。
AD の中の ID:objectGUID
AD のオブジェクトには、作成時に AD が付ける objectGUID という値があります。AD DS のドキュメント(Object Names and Identities)では、objectGUID はフォレスト内で名前を変えても、どこへ移動しても変わらない、と説明されています。そのうえで、AD のオブジェクトへの参照を保存するアプリケーションは objectGUID を使わなければならない、とまで書かれています。
同じドキュメントでは、UPN や sAMAccountName は「重要な名前ではあるが、ディレクトリから見たオブジェクトの ID ではない」という位置づけです。
AD と Entra ID をつなぐ ID:sourceAnchor(immutableId)
オンプレミスの AD のユーザーを Entra ID に同期するツールが、Microsoft Entra Connect です。Entra Connect の設計概念のドキュメントには、sourceAnchor という属性が出てきます。これは、オブジェクトの有効期間中は変更できない属性、と定義されていて、オンプレミスと Entra ID で同じオブジェクトであることを一意に示します。immutableId とも呼ばれ、2つの名前は同じ意味で使われます。
同じドキュメントには、sourceAnchor に選ぶ属性の決まりが並んでいます。主なものを抜き出すと、次のとおりです(ほかに、60文字未満であること、特殊文字を含まないことなどの決まりもあります)。
- グローバルに一意であること
- ユーザーの名前にもとづかないこと(名前は変わりうるため)
- オブジェクトを作るときに割り当てること
さらに、カスタムインストールのドキュメントには、次のことが書かれています。
- sourceAnchor は変更できないので、適切な属性を選ぶ必要がある
- 結婚や異動で変わりうる属性は選ばない
- @ を含む属性は使えない。そのため、メールアドレスや UPN は使えない
「ログイン名を識別子にしてはいけない」ことが、ここまではっきり書かれています。
既定の構成では、sourceAnchor の元になる AD の属性は objectGUID か ms-DS-ConsistencyGuid です。ms-DS-ConsistencyGuid を使う構成でも、値が空のユーザーには、Entra Connect が objectGUID の値を書き込んでから使います。また、文字列でない値は Base64 でエンコードされます。そのため、Entra ID 側の immutableId には、通常は objectGUID を Base64 にした値が入ります。どちらの属性が使われるかの決まり方は、注意点の章で触れます。
Entra ID とアプリをつなぐ ID:オブジェクト ID
Entra ID のユーザーには、オブジェクト ID という値もあります。UPN 変更に関するドキュメントの冒頭には、開発者は UPN やメールアドレスではなく、ユーザーのオブジェクト ID を不変の識別子として使うことが推奨されている、という注記があります。
ただし、オブジェクト ID が同じなのは、1つのテナントの中だけです。同じ人でも、別のテナント(ゲストとして招待された先など)では別のオブジェクト ID になります。複数のサービスでデータを共有するときは、テナント ID(tid)とオブジェクト ID(oid)の組み合わせをキーにするよう推奨されています。
どの ID が、何と何をつなぐか
AD から同期したユーザーは、immutableId とオブジェクト ID の両方を持っています。2つは役割が違うので、図と表にまとめます。
| 値 | 役割 | 変わるか |
|---|---|---|
objectGUID | AD の中でオブジェクトを指す | 作成時に AD が付ける。フォレスト内の名前変更や移動では変わらない |
| sourceAnchor(immutableId) | AD のユーザーと Entra ID のユーザーをつなぐ | 同期した後は変えられない |
| オブジェクト ID | Entra ID のユーザーとアプリをつなぐ | テナント内では変わらない。テナントが違えば別の値 |
userPrincipalName(UPN) | 人がサインインで入力する名前 | 氏名の変更、異動、組織再編、合併で変わる |
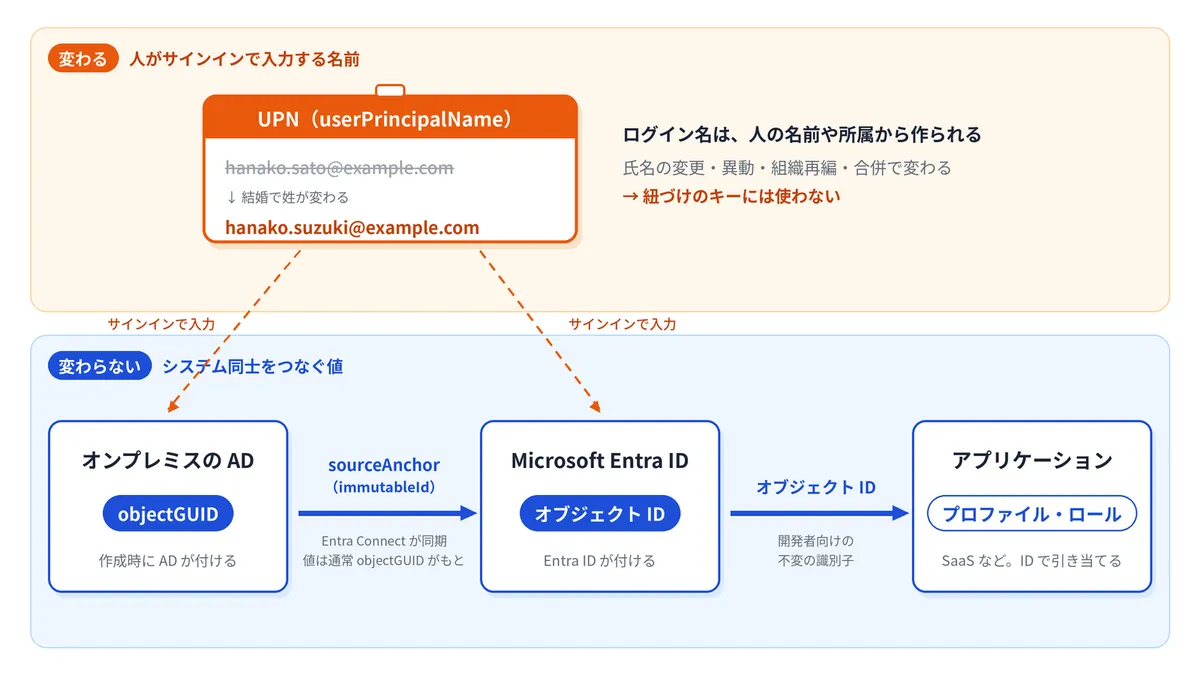
図2 AD と Entra ID は sourceAnchor(immutableId)で、Entra ID とアプリはオブジェクト ID でつなぐ。どちらも変わらない値(青)。UPN(オレンジ)は人が入力する名前で、つなぐためのキーには使わない
アプリ連携を設計するときに主に意識するのは、オブジェクト ID です。immutableId は、AD と Entra ID の同期のための値だと考えると、整理しやすいと思います。
設計するときの考え方:3つに分けて持つ
ここまでを踏まえて、いまの私は ID を次の3つに分けて考えるようにしています。あくまで私の理解ですが、頭の中がだいぶすっきりしました。
- 人を指す、変わらない ID:システムが付ける値です。利用者に見せる必要はありません。Entra ID なら、オブジェクト ID がこれにあたります
- ログインに使う名前:利用者が覚える値です。UPN がこれにあたります。できるだけ変えない運用にしつつ、変わることを前提に設計します
- 各システムの中の ID:システムごとに形が違ってかまいません。1 との対応が取れていれば十分です(図3)
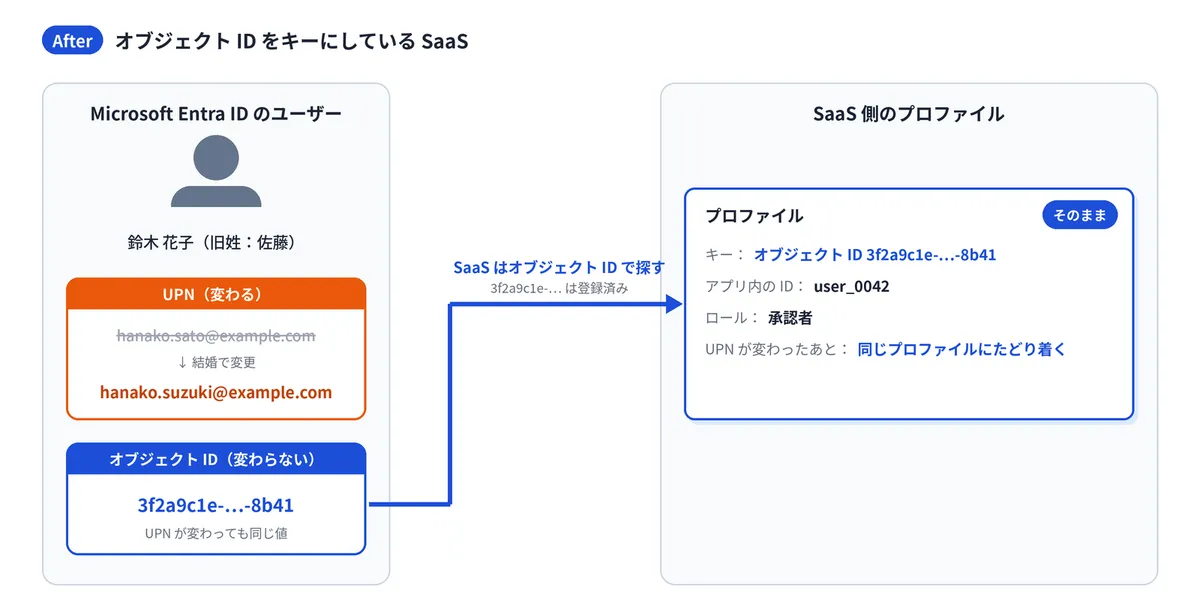
図3 変わらない ID(青)を軸にして、各システムの ID と対応を持つ。UPN(オレンジ)が変わっても、①と③をつなぐ線は切れない
以前の私は、「全部のシステムで同じ ID にそろえれば解決する」と考えがちでした。でも、システムごとに ID の形や長さの決まりは違います。そろえることよりも、変わらない ID を軸にして、対応を持っておくことのほうが現実的だと、いまは思っています。
注意点・つまずきやすいところ
「変わらない」には範囲がある
objectGUID は sourceAnchor の良い候補とされています。AD DS のドキュメントによると、同じフォレストの中なら、名前を変えても移動しても objectGUID は変わりません。一方で、別のフォレストへユーザーを移すと、移行先では別の値になります。Entra Connect の同期エラーのドキュメントにも、フォレスト間で移動したユーザーの sourceAnchor が変わり、Entra ID 側の既存ユーザーと同期できなくなる例が載っています。なお、カスタムインストールのドキュメントには「フォレスト間やドメイン間で移動されない限り変わらない」と書かれています。設計概念のドキュメントは、ユーザーをフォレストやドメインをまたいで移す環境では、変わらない値を持つ別の属性を用意するよう勧めています。移動を伴う運用があるなら、その方法を検討しておくと安心です。「絶対に変わらない値」を探すのではなく、どの範囲なら変わらないのかを確かめておくのが大事だと感じました。
ゲストユーザーの UPN は、招待元での変更についてこない
Entra ID で別の組織のユーザーをゲストとして招待すると、招待先のテナントにゲストユーザーが作られます。ゲストユーザーの UPN は、招待したときのメールアドレスをもとに、john_contoso.com#EXT#@fabrikam.onmicrosoft.com のような形で作られます。
B2B ゲストユーザーのプロパティのドキュメントには、ゲストが招待を承諾した後に本人のメールアドレスが変わっても、招待先のゲストユーザーには自動で同期されない、と書かれています。UPN も、招待したときの値のまま残ると考えておくのが安全です。
つまり、本人の組織で UPN が変わっても、招待先のテナントでは古い値のままになります。招待先のアプリがゲストを UPN やメールアドレスで紐づけていると、ここでも紐づけがずれます。
自社で作るアプリなら、招待先のテナントでのゲストユーザーのオブジェクト ID(トークンの oid)を紐づけのキーにできます。一方、SaaS ではキーを選べないことも多いので、どの値でユーザーを特定しているかを先に確かめておくのが大事だと思います。
また、ゲストのメールアドレスが変わったときに、ゲストを削除して招待し直すと、オブジェクト ID も変わってしまいます。Entra ID には、オブジェクト ID やグループのメンバーシップを残したまま招待し直せる「引き換え状態のリセット」という機能があります。
sourceAnchor は、あとから変えにくい
sourceAnchor の値は、一度 Entra ID に同期したら変えられません。設計概念のドキュメントによると、同期した後に AD 側で値が変わると、Entra Connect は同期エラーを出し、値が元に戻るまで、そのオブジェクトの変更を同期しなくなります。
sourceAnchor にどの属性を使うかも、最初の設計で決めることになります。設計概念のドキュメントによると、既定の決まり方は次のとおりです。
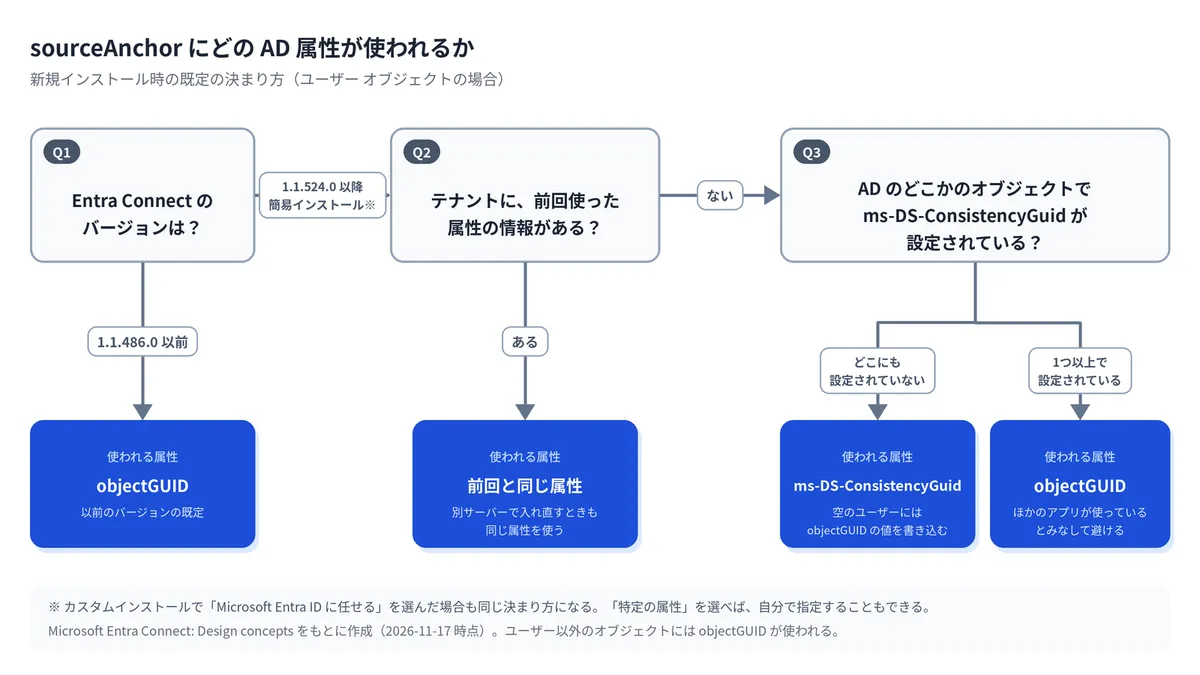
図4 sourceAnchor に使う AD の属性の既定の決まり方(Microsoft Entra Connect: Design concepts をもとに作成。2026-11-17 時点)
カスタムインストールで特定の属性を自分で選ぶこともできます。
なお、同じドキュメントの前半には「簡易設定では objectGUID を使う」という記述も残っています。既定の動きを確認するときは、ms-DS-ConsistencyGuid の節を読むのがよいと思います。
すでに objectGUID で運用している環境を、ms-DS-ConsistencyGuid に切り替える手順も公式に用意されています。Entra Connect 1.1.552.0 以降なら、ウィザードの「Configure Source Anchor」タスクから切り替えられます。前提条件があるので、実際に切り替える前に設計概念のドキュメントを確認してください。
UPN を変えるなら、手順を先に決める
UPN 変更に関するドキュメントでは、個々のユーザーの UPN を変える手順を、あらかじめ作っておくことがすすめられています。一括で変える場合は、元に戻す計画を用意し、少人数で試すこともすすめられています。「変えない」と決めていても、合併やドメインの変更は起こりえます。変わる日のための手順は、持っておいて損はないと思います。
よくある質問
Q. UPN は変えてはいけないのですか?
いいえ。UPN 変更に関するドキュメントでは、主なメールアドレスが変わるときは UPN も変えることが推奨されています。大事なのは変えないことではなく、変わっても困らないように、紐づけのキーを UPN 以外にしておくことです。
Q. objectGUID と Entra ID のオブジェクト ID は同じものですか?
別の値です。objectGUID は AD がオブジェクトを作るときに付ける値で、オブジェクト ID は Entra ID が付ける値です。AD から同期したユーザーでは、通常、objectGUID を Base64 にした値が immutableId に入ります。オブジェクト ID とは別の値です。
Q. AD から同期していない、クラウドだけのユーザーでは何をキーにしますか?
オブジェクト ID です。objectGUID や sourceAnchor は AD から同期するための値なので、クラウドだけのユーザーには関係ありません。
Q. 複数のテナントで使うアプリでは、何をキーにしますか?
テナント ID(tid)とオブジェクト ID(oid)の組み合わせです。同じ人でもテナントが違えばオブジェクト ID は変わるため、オブジェクト ID だけでは区別しきれません。アプリの中だけで識別できればよい場合は、アプリごとに値が変わる sub も選択肢になります。
Q. すでに UPN をキーにしているアプリはどうすればよいですか?
UPN 変更に関するドキュメントでは、自動プロビジョニングで UPN の変更をアプリに伝える方法が回避策として紹介されています。アプリが SCIM に対応していれば検討できます。長い目で見ると、アプリ側のキーをオブジェクト ID に付け替えられないか、アプリの提供元に確認してみるのもよいと思います。
さいごに
この記事で伝えたかったことは、ユーザーをほかのシステムと紐づけるキーには、変わる UPN ではなく、AD や Entra ID が最初から持っている変わらない ID を使う、ということです。
AD を触っていたころの私は、ユーザーをログオン名で覚えていました。でも AD 自身は、最初からログオン名とは別に、objectGUID という値をオブジェクトごとに持っていたわけです。
なお、記事の内容は執筆時点の公式ドキュメントにもとづいています。仕様や既定の動きは変わりうるので、実際に設計される際は、必ず公式ドキュメントで最新の内容をご確認ください。
ここまで読んでくださった方、ありがとうございました!
参考リンク
- Microsoft Entra Connect: 設計概念 - Microsoft Learn
- Microsoft Entra Connect のインストールをカスタマイズする - Microsoft Learn
- Microsoft Entra ID でのユーザー プリンシパル名の変更の計画とトラブルシューティング - Microsoft Learn
- オブジェクト名と ID - Microsoft Learn
- Microsoft Entra Connect: 同期中のエラーのトラブルシューティング - Microsoft Learn
- ID トークンの要求のリファレンス - Microsoft Learn
- B2B ゲスト ユーザーのプロパティ - Microsoft Learn
- ゲストの引き換え状態をリセットする - Microsoft Learn